

















Une importante attaque de la chaîne logistique logicielle a compromis 18 paquets npm populaires — dont chalk, debug, ansi-styles et supports-color — en y implantant un logiciel malveillant qui redirige secrètement des transactions de cryptomonnaies.
Les chercheurs d’Aikido ont observé : « Ce qui la rend dangereuse, c’est qu’elle opère à plusieurs niveaux : elle modifie le contenu affiché sur les sites web, falsifie les appels d’API et manipule ce que les applications des utilisateurs pensent signer. »
Que s’est-il passé ?
À partir du 8 septembre 2025, les attaquants ont publié de nouvelles versions malveillantes de 18 bibliothèques très utilisées, qui totalisent environ 2 milliards de téléchargements par semaine.
La charge malveillante s’exécute dans le navigateur, intercepte les API web et de portefeuilles, et peut rediriger des fonds ou des approbations de jetons vers des comptes contrôlés par les attaquants… même si l’interface affichée à l’écran semble normale.
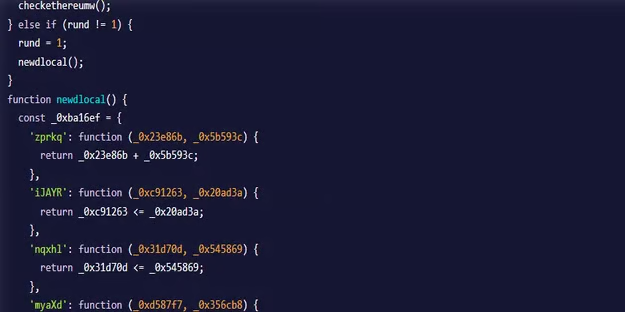
Fonctionnement de l’attaque
Les mises à jour malveillantes interceptent des fonctions essentielles du navigateur, comme fetch et XMLHttpRequest, ainsi que des interfaces de portefeuilles populaires (par exemple, window.ethereum et Solana).
Elles analysent les réponses à la recherche d’adresses de portefeuilles sur Ethereum, Bitcoin, Solana, Tron, Litecoin et Bitcoin Cash, puis les remplacent par des adresses d’attaquants « ressemblantes ». Le code falsifie également les paramètres des transactions Ethereum et Solana avant leur signature, redirigeant silencieusement les approbations et les transferts.
Sur le plan technique, le logiciel malveillant agit comme un intercepteur résidant dans le navigateur. Il s’intègre au contexte de la page, intercepte les API réseau et de portefeuilles, analyse le contenu à la recherche de motifs ressemblant à des adresses de portefeuilles et réécrit les cibles par comparaison de chaînes de caractères afin de réduire au minimum les différences visuelles.
Pour les flux Ethereum, il peut modifier les adresses de destination et les fonctions courantes des jetons (approve, transfer, transferFrom), et même manipuler les interactions avec les routeurs utilisés par les DEX populaires. Pour Solana, il peut modifier les comptes et les destinataires des instructions.
La complexité de l’attaque est faible dès lors que l’attaquant contrôle le compte du mainteneur ; l’exploitation est immédiate dès l’installation ou le déploiement de la version compromise.
Périmètre de l’attaque
La campagne trouve son origine dans la compromission d’un compte de mainteneur par hameçonnage. Un e-mail usurpant l’identité du support npm a permis de dérober des identifiants, puis de publier des versions compromises à partir du 8 septembre.
Compte tenu de l’omniprésence de ces utilitaires dans les chaînes de compilation comme d’exécution, le rayon d’impact potentiel est important, même pour les organisations qui ne dépendent pas directement des paquets de premier niveau.
Les versions concernées sont les suivantes :
- ansi-regex (6.2.1)
- ansi-styles (6.2.2)
- backslash (0.2.1)
- chalk (5.6.1)
- chalk-template (1.1.1)
- color-convert (3.1.1)
- color-name (2.0.1)
- color-string (2.1.1)
- debug (4.4.2)
- error-ex (1.3.3)
- has-ansi (6.0.1)
- is-arrayish (0.3.3)
- simple-swizzle (0.2.3)
- slice-ansi (7.1.1)
- strip-ansi (7.1.1)
- supports-color (10.2.1)
- supports-hyperlinks (4.1.1)
- et wrap-ansi (9.0.1)
Cet incident met en évidence une tendance plus générale : les adversaires hameçonnent de plus en plus les mainteneurs de logiciels open source pour transformer en armes des paquets « utilitaires » omniprésents, enfouis dans les arbres de dépendances transitives.
En ciblant des bibliothèques de formatage et de journalisation présentes à la fois côté serveur et côté navigateur, les attaquants maximisent leur portée avec un minimum d’effort, transformant des mises à jour ordinaires en menaces furtives côté client.
Moyens de réduire les risques
Les organisations touchées par l’attaque de la chaîne logistique npm doivent agir rapidement pour limiter leur exposition et empêcher toute nouvelle compromission. Les mesures suivantes indiquent comment les équipes de sécurité peuvent contrer cette attaque.
- Supprimer les versions malveillantes, nettoyer les environnements et réinstaller les dépendances à partir de fichiers de verrouillage audités et fiables.
- Imposer l’utilisation de fichiers de verrouillage et le verrouillage des versions exactes, et soumettre les mises à jour de dépendances fondées sur des PR à une revue dans tous les environnements.
- Renouveler les jetons, révoquer les identifiants obsolètes, imposer l’authentification à deux facteurs et le SSO, et surveiller les domaines npm usurpés.
- Mettre en place des contrôles pour détecter les hooks API anormaux et surveiller la télémétrie à la recherche d’activités suspectes liées aux portefeuilles ou aux adresses.
- Examiner les journaux depuis le 8 septembre 2025, enquêter sur les flux de portefeuilles s’ils ont été exposés et remédier à la situation en informant les utilisateurs, en réinitialisant les sessions et en vidant les caches et le CDN.
Comme dans le cas d’une faille zero-day, une seule mise à jour malveillante peut détourner discrètement des flux de travail critiques à grande échelle.
l’ensemble de la chaîne logistique logicielle de bout en bout.