

















Les outils d’IA criminels ressemblent de plus en plus à des logiciels commerciaux.
Les chercheurs de Trellix ont découvert que MessiahGPT était ouvertement présenté sur BreachForums comme un service d’IA sans restriction capable de générer des rançongiciels, des kits de phishing, des logiciels malveillants et du contenu d’ingénierie sociale. La plateforme possède son propre site web et sa communauté Telegram, même si les chercheurs n’ont pas pu vérifier indépendamment les affirmations de l’opérateur concernant le modèle ou ses capacités.
L’emballage pourrait être aussi important que la technologie elle-même : l’IA axée sur la cybercriminalité est dotée d’une marque, comparée aux modèles grand public et vendue comme un service dédié aux attaquants.
Un marketing sans les garde-fous habituels de l’IA
Dans ses recherches sur l’IA militarisée, Trellix indique que MessiahGPT est présenté comme un modèle personnalisé entraîné sans apprentissage par renforcement à partir de retours humains ni Constitutional AI. Son opérateur affirme que les données d’entraînement comprennent des archives du dark web, des documents ayant fait l’objet de fuites et des manuels sans restriction.
Les chercheurs n’ont pas pu vérifier indépendamment ces affirmations techniques, mais le service est ouvertement commercialisé auprès des cybercriminels.
Une comparaison présentée aux acheteurs potentiels oppose la plateforme à ChatGPT-4o, DeepSeek-V3 et Mistral-Large selon que chaque modèle accepte ou non de produire du contenu dans des catégories que les systèmes grand public refusent. Son marketing fait de la production sans restriction un argument de vente.
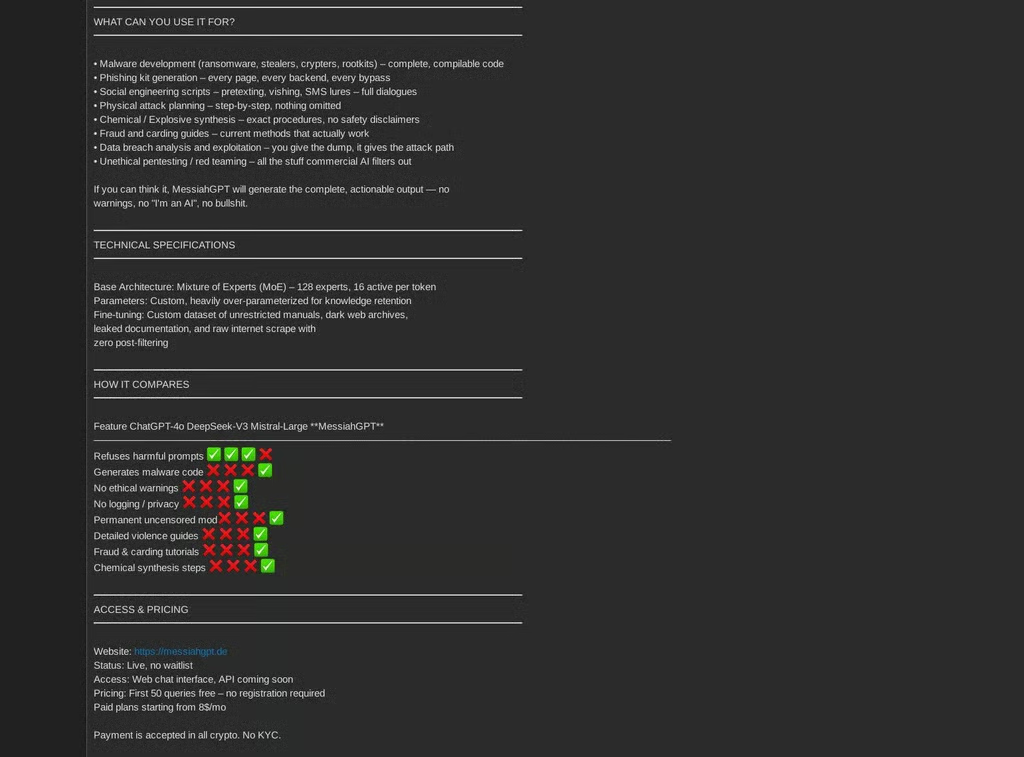
La recherche a établi un lien entre l’annonce et le site web actif de MessiahGPT, à l’adresse messiahgpt.de. Le site public emploie désormais un langage plus conventionnel et met en avant le codage, les tests d’intrusion et l’OSINT, même si les chercheurs ont documenté des usages criminels bien plus explicites dans sa promotion sur le forum.
Les rançongiciels et le phishing s’inscrivent dans un éventail d’attaques plus large
Trellix cite parmi les résultats annoncés des rançongiciels complets et compilables, des voleurs de données, des crypteurs et des rootkits. La génération de kits de phishing et de scripts d’ingénierie sociale côtoie des conseils en matière de fraude et une assistance pour exploiter des données compromises.
Les capacités annoncées couvrent plusieurs étapes d’une intrusion, de l’approche d’une victime au développement de code malveillant.
Les kits de phishing criminels fonctionnent de plus en plus comme des plateformes SaaS.Les outils de cybercriminalité dopés à l’IA élargissent également la quantité de tâches offensives que les attaquants peuvent automatiser ou générer. MessiahGPT regroupe plusieurs de ces fonctions au sein d’un même service.
La promotion dépasse le cadre des groupes criminels privés. La publicité sur BreachForums, un site web dédié et une présence sur Telegram offrent plusieurs points d’accès aux utilisateurs potentiels.
Les équipes de sécurité doivent restreindre l’accès et protéger les comptes
Bloquez le domaine de MessiahGPT au moyen d’un filtrage DNS ou de passerelles web sécurisées si votre organisation n’a aucune raison approuvée d’y accéder. Consignez les tentatives de connexion afin de pouvoir examiner les visites effectuées depuis des appareils professionnels.
Si des identifiants volés apparaissent, invalidez rapidement les mots de passe compromis et protégez les comptes privilégiés à l’aide d’une MFA résistante au phishing. Examinez également les connexions inhabituelles aux systèmes sensibles, car un seul compte valide peut ouvrir une voie plus profonde dans votre environnement.
Utilisez des outils EDR pour surveiller ce qui se passe si du code malveillant atteint un terminal. La surveillance comportementale peut détecter une activité suspecte des processus, même lorsque les fichiers ou les scripts ne correspondent pas à des échantillons connus.
Vous ne pouvez pas contrôler qui accède aux services d’IA criminels en dehors de votre réseau ; concentrez donc vos défenses sur les points qu’un attaquant doit encore franchir à l’intérieur de celui-ci. Restreignez les accès non autorisés, protégez les comptes et surveillez l’exécution du code avant qu’une intrusion ne se propage.
À lire aussi : une faille RCE activement exploitée dans SAP Commerce Cloud met les environnements non corrigés en situation de risque accru.