

















Versa Unified SASE offre des performances de niveau opérateur ainsi qu’un large éventail d’options de déploiement attendues par les ingénieurs réseau et les professionnels de la sécurité expérimentés. Versa SASE se distingue sur le marché du Secure Access Service Edge par son option auto-hébergée destinée aux organisations qui souhaitent garder le contrôle total de leur environnement SASE, mais l’entreprise conserve également un backbone privé pour les clients à la recherche d’une solution SASE haut débit gérée de manière traditionnelle.
Pour plus de détails, consultez les sections suivantes de cet avis :
- Qui est Versa Networks
- Versa Unified SASE
- Tarification et fourniture
- Fonctionnalités
- Avantages
- Inconvénients
- Alternatives à Versa Unified SASE
- Comment nous avons évalué Versa Unified SASE
- En résumé : idéal pour un SASE entièrement contrôlé
Pour comparer Versa Unified SASE à ses concurrents, consultez notre liste complète des meilleures solutions Secure Access Service Edge (SASE).
Qui est Versa Networks ?
Fondée en 2012, Versa Networks cherche à déployer un système d’exploitation logiciel unique, appelé VOS, afin de regrouper et d’intégrer la sécurité, les réseaux et l’analyse dans le cloud et sur site. Grâce à VOS, Versa permet à ses clients et aux fournisseurs de services de déployer des solutions SASE et de réseau étendu défini par logiciel (SD-WAN). Versa Networks reste une entreprise privée soutenue par des fonds de capital-risque tels que Sequoia Capital, Verizon Ventures et Comcast Ventures.
Versa Unified SASE
La plateforme Unified SASE de Versa fournit une solution logicielle unique pour contrôler, sécuriser et analyser les flux réseau, les accès des utilisateurs et les ressources. La plateforme, auparavant appelée Versa Secure Access ou Versa Secure Access Fabric, se connecte facilement aux ressources cloud et locales.
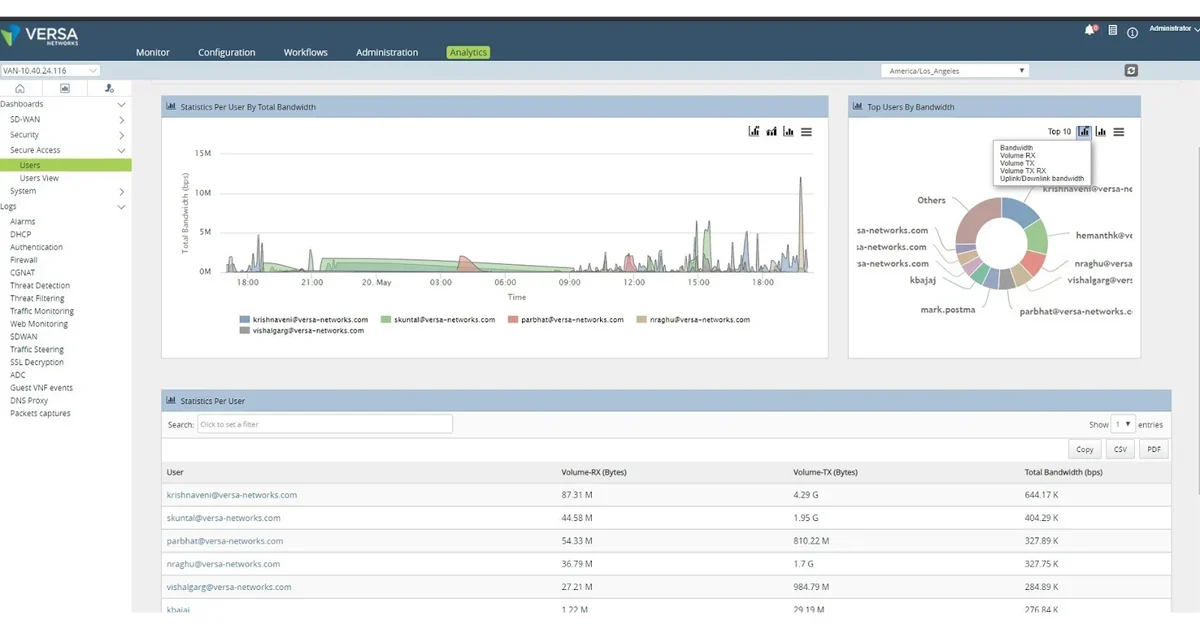
Versa a été reconnue comme Challenger dans le Magic Quadrant 2023 de Gartner, et la plateforme Versa Unified SASE fournit les six fonctionnalités clés requises pour le SASE :
- Contrôle centralisé via Versa Concerto, une console de gestion unifiée qui fournit une interface unique pour gérer les autres composants et les stratégies
- Surveillance de l’état du réseau issue des fonctionnalités de réseau étendu défini par logiciel (SD-WAN) de Versa, qui fournissent des rapports, des analyses et un contrôle des performances et de la sécurité des opérations réseau
- Surveillance de l’activité des utilisateurs et analyse de la prévention contre la perte de données (DLP) via l’outil Versa Secure Internet Access (VSIA)
- Inspection et déchiffrement du trafic qui bloque les logiciels malveillants et les URL malveillantes grâce au contrôle et au filtrage centralisés de la passerelle web sécurisée (SWG) et des fonctionnalités de pare-feu en tant que service (FWaaS) de VSIA
- Contrôle des accès aux données et aux ressources en fonction de l’utilisateur, de l’appareil et des autorisations grâce aux fonctionnalités de contrôle d’accès réseau zero trust (ZTNA) et SD-WAN de Versa Secure Private Access (VSPA), ainsi qu’au courtier de sécurité d’accès au cloud (CASB) et aux fonctionnalités de sécurité du service de noms de domaine (DNS) de VSIA
- Sécurisation des ressources cloud telles que les applications, les sites web et les ressources Software-as-a-Service (SaaS) grâce aux fonctionnalités SWG et FWaaS de VSIA
Versa Unified SASE s’appuie sur des algorithmes d’intelligence artificielle (IA) et d’apprentissage automatique (ML) pour détecter rapidement les anomalies et fournir de puissantes fonctionnalités d’analyse, de contrôle et de réponse. La solution SASE renforce également la sécurité des utilisateurs grâce à l’isolation du navigateur à distance, qui maintient le terminal séparé des informations de l’entreprise.
Les principaux composants de service de la solution Versa SASE comprennent :
- Versa Analytics permet d’explorer les données SASE, SD-WAN et autres données relatives aux opérations et à la sécurité SASE ; conçu pour la plateforme Secure Cloud IP ; multi-tenant
- Application Versa Secure Access Client (VSAC) étend la solution SASE aux terminaux et fournit un navigateur isolé sur les appareils Windows, macOS, iOS et Android
- Versa Concerto fournit la plateforme d’orchestration unique permettant à une organisation de déployer, surveiller, exploiter et analyser un déploiement SASE
- Versa Secure Internet Access (VISA) fournit des fonctionnalités de passerelle web sécurisée hébergée dans le cloud, telles que l’authentification multifacteur (MFA), le pare-feu à états, le filtrage web, la gestion du trafic des URL, le CASB cloud, la prévention contre la perte de données (DLP) et l’inspection approfondie des paquets
- Versa Secure Private Access (VSPA) permet de fournir des fonctionnalités ZTNA hébergées dans le cloud pour Versa SASE, avec visibilité, connaissance et contrôle des utilisateurs, des applications et des connexions réseau entièrement chiffrées
- Versa Operating System (VOS) fournit le système d’exploitation de base nécessaire pour intégrer et alimenter tous les composants Versa
- Équipements Versa CSG fournissent des équipements locaux permettant de se connecter aux composants Versa SASE basés dans le cloud ou de connecter des implémentations SASE et SD-WAN hébergées localement
Versa Titan SASE
Pour les environnements informatiques disposant de ressources limitées, Versa propose le déploiement allégé Versa Titan, qui offre toutes les fonctionnalités SASE au moyen d’une seule unité matérielle déployée dans chaque agence et de l’application mobile Versa Titan. Les équipes informatiques peuvent toujours appliquer des stratégies, recevoir des rapports et consulter les analyses à l’aide du portail Versa Titan.
Tarification et fourniture
Le produit SASE de Versa, initialement appelé Versa Secure Access, avait été annoncé en 2020 à partir de 7,50 $ par utilisateur et par mois, sans limitation du nombre d’appareils. Cependant, Versa ne publie plus de tarifs pour l’ensemble de sa solution SASE, et il est impossible d’obtenir beaucoup d’informations sans devis commercial officiel.
Un essai gratuit est disponible pour 100 utilisateurs au maximum pour les organisations comptant au moins 5 000 employés. Cette limite de taille laisse penser que Versa SASE convient surtout aux grandes entreprises.
Certaines informations limitées sont disponibles sur les niveaux de service et les équipements de certains composants Versa :
- Versa Concerto peut être déployé selon deux configurations principales sur des clusters de serveurs x86 haut de gamme comprenant 3 nœuds (virtuels ou physiques) :
- 8 cœurs avec 16 Go de DRAM prennent en charge jusqu’à 150 locataires et 4 000 agences
- 12 cœurs avec 32 Go de DRAM prennent en charge jusqu’à 250 locataires et 10 000 agences
- Versa Secure Internet Access (VISA) est proposé selon trois niveaux de service :
- Niveau Essential : accès aux applications et aux services SaaS cloud, authentification d’entreprise, contrôle de la bande passante et gestion de la priorité du trafic, filtrage web et mises à jour de sécurité en temps réel
- Niveau Professional : comprend le niveau Essential, ainsi qu’un proxy SSL/TLS, une protection antivirus réseau et une protection CASB et antimalware intégrées
- Niveau Elite : comprend le niveau Professional, ainsi que la gestion sans client des applications SaaS, la prévention contre la perte de données (DLP) et une protection avancée contre les menaces
- Versa Secure Private Access (VSPA) propose deux niveaux de service :
- Niveau Essentials : sélection intelligente de la passerelle, authentification d’entreprise, tunnels de centre de données de site à site, obfuscation du réseau et liste blanche pour un maximum de 10 applications
- Niveau Professional : ajoute la liste blanche pour un nombre illimité d’applications, des stratégies ZTNA fondées sur la posture de l’appareil et l’orientation du trafic par application
Équipements Versa Cloud Security Gateway (CSG)
Les meilleures informations tarifaires disponibles concernent les équipements Versa CSG, physiques et virtuels, qui permettent les connexions entre un réseau distant et le reste de l’environnement Versa. Si certains appareils peuvent se connecter directement aux fonctions de passerelle sécurisée de Versa, certaines organisations préféreront utiliser les modèles de réseau traditionnels en étoile et employer les équipements Versa CSG comme passerelle entre les réseaux sécurisés.
Les équipements physiques fournissent des fonctionnalités de routage des réseaux étendus (WAN), de pare-feu à états, de SD-WAN, de NGFW, d’antivirus, de services de prévention des intrusions (IPS) et de gestion unifiée des menaces (UTM) pour les réseaux locaux. Les configurations et options matérielles proposent :
- ports Ethernet cuivre ou fibre avec des débits de 10 Mbit/s à 10 Gbit/s
- points d’accès Wi-Fi intégrés de classe entreprise
- prise en charge des anciens réseaux WAN utilisant des normes non Ethernet (ADSL2/VDSL2 ou T1/E1)
- modules Long Term Evolution (LTE) de classe entreprise, simples ou doubles
- options de modem 5G natif pour les familles d’équipements CSG700 et CSG1000
- prise en charge des machines virtuelles tierces pour déployer des logiciels d’autres fournisseurs
- conceptions à refroidissement passif ou actif
Le prix des équipements Versa d’entrée de gamme commence à 500 dollars US. Ils ne peuvent être achetés que par l’intermédiaire de distributeurs, de revendeurs à valeur ajoutée (VAR) et d’autres sources d’intégration informatique. Les tarifs des équipements haut de gamme ou virtuels ne sont généralement pas publiés. L’équipement virtuel prend en charge la plupart des principales options de virtualisation :
- Amazon AWS (EC2)
- KVM sur CentOS 7.7, Ubuntu 18.04 et Ubuntu 20.04
- Microsoft Azure
- Microsoft Hyper-V 2016/2019 R2/2019
- VMware ESXi jusqu’à la version 7.0
Des clusters d’équipements physiques et virtuels peuvent être déployés pour étendre la couverture ou améliorer la résilience grâce à la redondance. Les équipements CSG se répartissent en sept familles :
- Série CSG300 : équipements pour petites agences, de 500 à 800 dollars US, offrant jusqu’à 1 000 Mbit/s de débit WAN
- Série CSG700 : équipements pour agences moyennes à grandes, de 1 000 à 2 000 dollars US, offrant jusqu’à 3 750 Mbit/s de débit WAN et jusqu’à 2 800 Mbit/s de débit avec le pare-feu et le SD-WAN
- Série CSG1000 : équipements pour agences d’entreprise offrant jusqu’à 30 Gbit/s de débit WAN pour un maximum de 2 000 utilisateurs
- Séries CSG2500 et CSG5000 : équipements hautes performances pour agences d’entreprise offrant jusqu’à 120 Gbit/s de débit
- Série CSG3000 : équipements hautes performances pour les connexions interagences offrant jusqu’à 30 Gbit/s de débit WAN et prenant en charge les connexions filaires et sans fil
- Série CSG4000 : commutateurs de périphérie et d’accès pour entreprises
Assistance Versa SASE
Versa propose deux niveaux de services d’assistance, Standard et Premier :
- Le niveau Standard propose une assistance par e-mail et par téléphone 24 h/24 et 7 j/7, avec un délai de réponse de 60 minutes pour les demandes de priorité 1 et 2
- Le niveau Premium reprend les services d’assistance Standard, avec un délai de réponse réduit à 30 minutes, une assistance rapide au déploiement sur site, la résolution des problèmes complexes, un ingénieur d’assistance attitré, ainsi que des formations et des certifications
Fonctionnalités
- Fonctionnalités SASE complètes : contrôle centralisé, surveillance de l’activité des utilisateurs, inspection et déchiffrement du trafic, contrôle des accès, sécurisation des ressources cloud et surveillance de l’état du réseau et du contrôle des opérations
- Options de déploiement cloud, local et hébergé ainsi que des déploiements mixtes de plusieurs services SASE
- Plateforme convergée unique avec console, stratégies et lac de données unifiés
- Analyses en temps réel et historiques optimisées par l’IA et le ML pour assurer la visibilité sur les opérations et les événements de sécurité
- Nombreux points de présence mondiaux (PoP) en Europe, en Amérique du Nord et en Asie, ainsi qu’au moins un PoP en Afrique, en Australie et en Amérique du Sud
- Connexions réseau optimisées pour le trafic qui utilisent des logiciels sensibles aux applications afin d’optimiser l’accessibilité et la sélection dynamique des chemins pour le trafic entre les PoP et les ressources réseau
- Détection rapide des anomalies grâce à l’IA et au ML, réduisant le délai moyen de détection (MTTD) et le délai moyen de réponse (MTTR) pour les opérations comme pour les événements de sécurité
- Isolation du navigateur distant (RBI) afin de placer les logiciels malveillants et les liens malveillants dans une sandbox au sein d’un environnement virtuel séparé du réseau et de l’appareil de l’utilisateur final
- Agent de point de terminaison disponible pour les appareils Windows, macOS, iOS et Android
- Certification des modules cryptographiques selon la norme Federal Information Processing Standards (FIPS) 140-2 accordée en 2023 au Versa Operating System, qui alimente la plateforme SASE
- Assistance 24 h/24 et 7 j/7 par e-mail et par téléphone avec le forfait d’assistance Standard
Avantages
- Déploiements sensibles sur le plan de la sécurité exécutés entièrement sur site avec SASE, déployés exclusivement via le réseau de l’entreprise, et prenant même en charge les systèmes de gestion isolés du réseau
- Options mutualisées pour Versa SASE hébergé, permettant aux fournisseurs de services gérés (MSP) d’exécuter plusieurs instances SASE clientes ; Versa affirme être la seule véritable architecture SASE mutualisée disponible
- Options de déploiement SASE partiellement ou entièrement gérées utilisant le centre des opérations réseau (NOC) de Versa pour assurer une gestion partielle hébergée dans le cloud, ou Versa Titan SASE entièrement géré
- Option de contrôle complet permettant aux clients d’installer tous les composants SASE dans leur propre centre de données ou environnement cloud sur site
- Backbone privé haut débit avec des contrôles intégrés par l’intermédiaire de partenaires technologiques tels que Google Cloud et Azure
- Versa SASE Fabric NaaS fournit des services réseau à la demande (NaaS) et une connectivité SD-WAN
- Matériel conforme à la norme FIPS 140-2 avec une garantie de deux ans
Inconvénients
- Connexions IoT limitées pour l’Internet des objets (IoT), les technologies opérationnelles (OT) et d’autres appareils ; nécessite une connexion aux réseaux existants ou un branchement direct sur du matériel CSG propriétaire
- Chaînage de services des composants réseau susceptible de limiter les performances du réseau
- Prise en charge limitée de la multidiffusion ce qui peut poser problème à certains clients
- Formation formelle limitée ce qui peut poser problème avec certains niveaux de service
- Détection des menaces à la traîne selon Gartner
- Manque de transparence sur les prix et les informations de licence qui complique l’établissement du budget ou la détermination des composants et des niveaux nécessaires pour obtenir certaines fonctionnalités SASE
- Options plus complexes issues de technologies bien établies, pouvant entraîner une configuration plus longue et plus complexe ainsi que d’éventuelles lacunes ou incompatibilités involontaires dans les stratégies de sécurité
- Capacités d’IA réduites susceptibles d’être observées lors d’installations locales qui ne contribuent pas au lac de données de Versa, ou n’interagissent pas avec lui, alors que celui-ci alimente ses capacités de machine learning (ML) et d’IA.
Alternatives à Versa Unified SASE
Les acheteurs attirés par Versa Unified SASE ont probablement besoin d’une solution SASE hautes performances offrant de nombreuses options de personnalisation. Ces organisations ne rechigneront pas face à des exigences de déploiement importantes et voudront également envisager les solutions suivantes :
- Palo Alto Prisma SASE: offre d’excellentes performances de sécurité, des options de mutualisation et des possibilités de personnalisation similaires
- FortiSASE: déploie des conceptions à circuits intégrés spécifiques à l’application (ASIC) pour le matériel SD-WAN, améliorant les performances, ainsi qu’une gamme similaire d’options de personnalisation du SD-WAN
- VMware SASE: offre des options de personnalisation et de mutualisation similaires, ainsi qu’une prise en charge plus étendue des outils tiers grâce à ses fonctionnalités de virtualisation réseau
Comment nous avons évalué Versa Unified SASE
Versa Unified SASE est évalué et classé par rapport à sept autres concurrents SASE dans notre article consacré aux meilleurs fournisseurs SASE. Cet article explique le classement général ; nous présentons ici les détails propres à Versa Unified SASE :
- Note globale : 3,77 / 5 (n° 5)
- Informations sur les licences : 1,3 sur 5 critères possibles
- Surveillance et gestion : 6,51 sur 7 critères possibles
- Contrôle des ressources : 3,4 sur 4 critères possibles
- Mise en œuvre et administration : 3,9 sur 5 critères possibles
- Assistance client : 3,12 sur 4 critères possibles
Versa se distingue des autres concurrents SASE par la gamme la plus étendue d’options de déploiement, qui incluent un logiciel de contrôle SASE hébergé localement. Pour les clients qui privilégient la rapidité au contrôle, Versa Unified SASE propose également un backbone privé et un très grand nombre d’options de contrôle du réseau et de la sécurité.
En résumé : idéal pour un SASE entièrement contrôlé
Versa apporte aux grandes entreprises les nombreuses options de personnalisation des produits réseau et de sécurité traditionnels, afin de leur fournir des instances SASE entièrement personnalisables. Versa Unified SASE étant le seul grand fournisseur SASE à proposer une option de logiciel de contrôle SASE installé localement, les acheteurs ayant des exigences de sécurité élevées (militaire, biotechnologie, etc.) doivent sérieusement envisager ce produit.