

















Ein ausgeklügelter Cybercrime-Dienst namens „Lucid“ nutzt Schwachstellen in Apples iMessage und den Rich Communication Services (RCS) von Android aus und ermöglicht Cyberkriminellen, groß angelegte Phishing-Angriffe mit beunruhigendem Erfolg durchzuführen.
Die von chinesischsprachigen Bedrohungsakteuren betriebene Phishing-as-a-Service-Plattform (PhaaS) ermöglicht es Betrügern, herkömmliche SMS-basierte Sicherheitsfilter zu umgehen, und ist damit eine der effektivsten Phishing-Operationen der vergangenen Jahre.
Wie Lucid Sicherheitsfunktionen gegen Nutzer wendet
SMS-basiertes Phishing (oder Smishing) wird normalerweise von Telekommunikationsanbietern bekämpft, die verdächtige Nachrichten scannen und blockieren, bevor sie potenzielle Opfer erreichen.
iMessage und RCS hingegen, die sich statt auf herkömmliche Mobilfunknetze auf internetbasierte Kommunikation stützen, bieten eine Ende-zu-Ende-Verschlüsselung, wodurch es für Anbieter nahezu unmöglich wird, schädliche Inhalte herauszufiltern. Lucid nutzt diese Verschlüsselung, um Phishing-Links direkt an die Geräte der Opfer zu senden, einer Erkennung zu entgehen und die Erfolgswahrscheinlichkeit zu erhöhen.
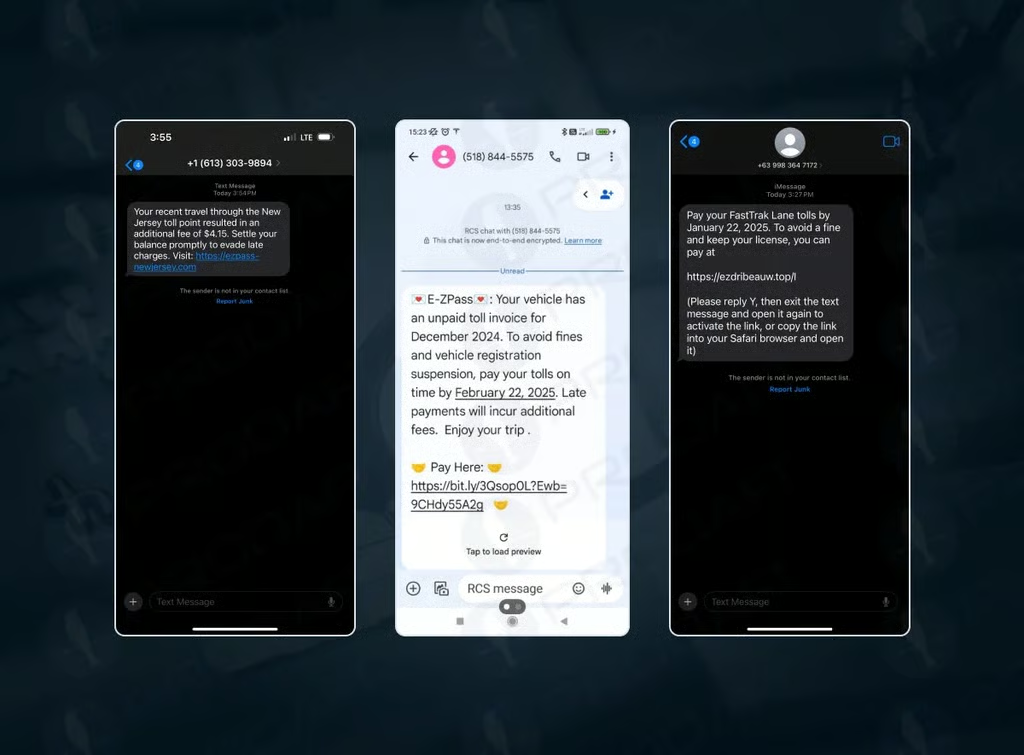
Sobald ein Opfer eine Nachricht erhält – oft getarnt als dringende Mitteilung von Postdiensten, Steuerbehörden oder Finanzinstituten –, wird es dazu verleitet, auf einen Link zu klicken, der zu einer gefälschten Website führt, die eine legitime Organisation nachahmt. Die Betreiber von Lucid setzen mehrere fortschrittliche Techniken ein, um ihre Kampagnen effektiver zu machen, darunter:
- Anpassbare Phishing-Vorlagen , die das Branding bestimmter Unternehmen nachahmen.
- Geografische Zielausrichtung , um Angriffe an den Standort des Opfers anzupassen.
- Zeitlich begrenzte, nur einmal verwendbare URLs , die Cybersicherheitsanalysten daran hindern, Phishing-Links nach Abschluss eines Angriffs zurückzuverfolgen.
- Automatisierte Mobilgerätefarmen , die Phishing-Nachrichten in großem Maßstab versenden.
Eine globale Cyberbedrohung
Untersuchungen des Cybersicherheitsunternehmens Prodaft zeigen, dass Lucid Opfer in 88 Ländern ins Visier genommen und sich als 169 Organisationen ausgegeben hat – darunter nationale Postdienste, Kurierunternehmen, Einzelhändler und Behörden. Die Erfolgsquote dieser Angriffe liegt Berichten zufolge bei etwa 5 % und damit deutlich über der durchschnittlichen Phishing-Kampagne, die typischerweise kaum eine Konversionsrate von 2 % erreicht.
Die Gruppe hinter Lucid, bekannt als „XinXin“ oder „Black Technology“, wird auch mit anderen PhaaS-Plattformen wie Darcula und Lighthouse in Verbindung gebracht. Diese Dienste stellen Cyberkriminellen fertige Werkzeuge für den Start von Phishing-Angriffen bereit und verdeutlichen einen wachsenden Trend in der Untergrundwirtschaft der Cyberkriminalität, in der Phishing zunehmend automatisiert und skalierbar wird.
Seit Anfang März 2024 hat das Internet Crime Complaint Center (IC3) des FBI mehr als 2.000 Beschwerden erhalten über betrügerische Mautzahlungsnachrichten. Der Betrug hat Menschen in verschiedenen Bundesstaaten getroffen, und Cyberkriminelle haben mehr als 10.000 Domains registriert, um diese Angriffe zu ermöglichen.
Forscher stellten fest, dass eine einzige Phishing-Website nach 550 Seitenaufrufen innerhalb einer Woche 30 Kreditkartennummern erfasst hatte. Die Gruppe hinter Lucid behauptet, täglich mehr als 100.000 Kreditkartennummern abzugreifen – eine Zahl, die selbst bei einer Übertreibung eine erhebliche Bedrohung für die globale Cybersicherheit darstellt.
So schützen Sie sich
Einzelpersonen und Organisationen müssen bei unerwarteten Nachrichten Vorsicht walten lassen, selbst wenn diese scheinbar von vertrauenswürdigen Quellen stammen. Während Angreifer ihre Taktiken verfeinern, bleiben Aufmerksamkeit und proaktives Verhalten die erste Verteidigungslinie.
Zu den bewährten Maßnahmen gehören:
- Wachsam bleiben: Hinterfragen Sie unerwartete Nachrichten, auch wenn sie von bekannten Kontakten stammen.
- Riskante Klicks vermeiden: Klicken Sie nicht auf Links und laden Sie keine Anhänge aus unbekannten oder nicht angeforderten Quellen herunter.
- Unabhängig überprüfen: Nutzen Sie offizielle Websites oder vertrauenswürdige Telefonnummern, um verdächtige Mitteilungen zu bestätigen.
- Bei Dringlichkeit skeptisch bleiben: Betrüger erzeugen häufig ein falsches Gefühl des Zeitdrucks – nehmen Sie sich einen Moment Zeit zum Nachdenken, bevor Sie handeln.
- Geräte auf dem neuesten Stand halten: Installieren Sie regelmäßig Updates für Betriebssysteme und Apps, um Sicherheitslücken zu schließen.
Diese einfachen, aber wirksamen Schritte können dazu beitragen, persönliche Daten zu schützen und kostspielige Fehler zu vermeiden.