

















「Lucid」として知られる高度なサイバー犯罪サービスが、AppleのiMessageとAndroidのリッチコミュニケーションサービス(RCS)の脆弱性を悪用し、サイバー犯罪者が驚異的な成功率で大規模なフィッシング攻撃を実行できるようにしている。
中国語を話す脅威アクターが運営するフィッシング・アズ・ア・サービス(PhaaS)プラットフォームにより、詐欺師は従来のSMSベースのセキュリティフィルターを回避できるため、近年で最も効果的なフィッシング活動の1つとなっている。
Lucidはいかにセキュリティ機能をユーザーへの攻撃に転用しているのか
通常、SMSベースのフィッシング(スミッシング)は、通信事業者が不審なメッセージをスキャンしてブロックし、潜在的な被害者に届かないようにすることで防がれている。
しかし、iMessageとRCSは従来の携帯電話網ではなくインターネットベースの通信に依存しているため、エンドツーエンド暗号化を提供しており、通信事業者が悪意のあるコンテンツをフィルタリングするのはほぼ不可能だ。Lucidはこの暗号化を利用してフィッシングリンクを被害者の端末に直接送り、検知を回避するとともに成功の可能性を高めている。
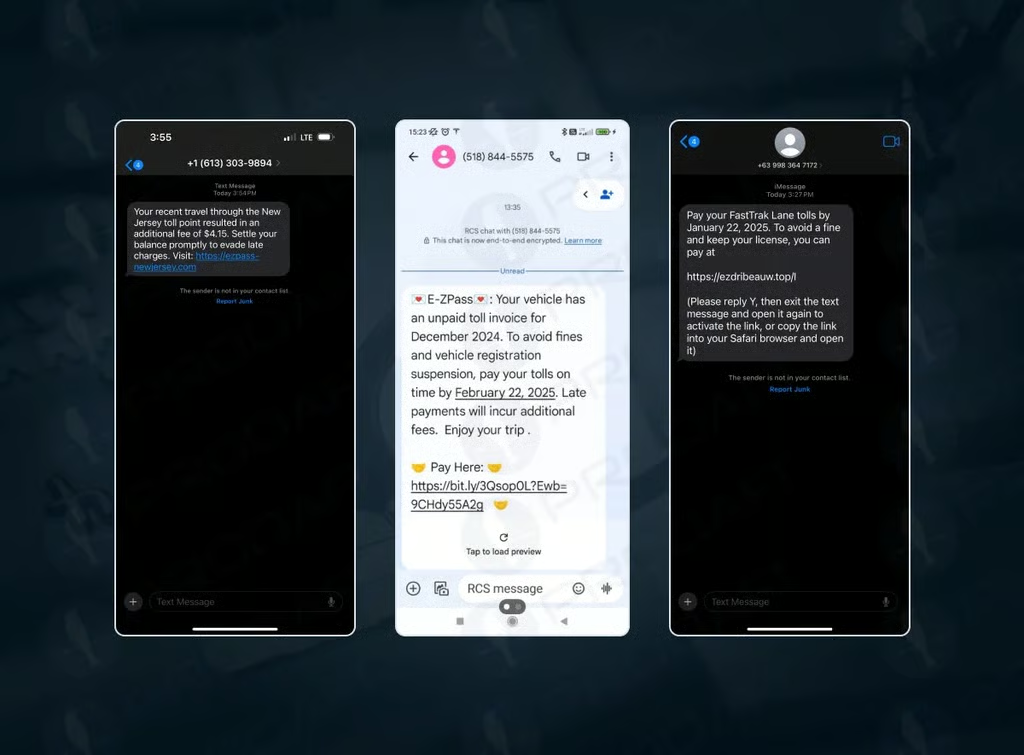
被害者がメッセージを受け取ると――郵便サービス、税務当局、金融機関からの緊急通知を装っていることが多い――正規の組織を模倣した偽サイトに誘導するリンクをクリックするよう仕向けられる。Lucidの運営者は、次のような複数の高度な手法を用いてキャンペーンの効果を高めている。
- カスタマイズ可能なフィッシングテンプレートによって、特定企業のブランドを再現する。
- ジオターゲティングによって、被害者の所在地に応じて攻撃を調整する。
- 有効期限と使い捨て設定のあるURLによって、攻撃終了後にサイバーセキュリティ分析担当者がフィッシングリンクを追跡できないようにする。
- 自動化されたモバイルファームによって、フィッシングメッセージを大規模に配信する。
世界規模のサイバー脅威
サイバーセキュリティ企業Prodaftの調査によると、Lucidは88カ国の被害者を標的にし、国営郵便サービス、宅配業者、小売業者、政府機関など169の組織になりすましている。これらの攻撃の成功率は約5%と報告されており、通常2%のコンバージョン率を達成するのにも苦戦する平均的なフィッシングキャンペーンを大きく上回る。
「XinXin」または「Black Technology」として知られるLucidの背後にいるグループは、DarculaやLighthouseなど、他のPhaaSプラットフォームとも関連している。これらのサービスはサイバー犯罪者にフィッシング攻撃を開始するための既成ツールを提供しており、フィッシングがますます自動化・大規模化している、アンダーグラウンドのサイバー犯罪経済における新たな傾向を浮き彫りにしている。
2024年3月初旬以降、FBIのインターネット犯罪苦情センター(IC3)は2,000件を超える苦情を受けており、その内容は不正な通行料金支払いメッセージに関するものだ。この詐欺の被害は複数の州の個人に及んでおり、サイバー犯罪者はこれらの攻撃を容易にするため、10,000を超えるドメインを登録している。
研究者が調査したところ、あるフィッシングサイトは1週間に550回のページ訪問で30件のクレジットカード番号を収集していた。Lucidの背後にいるグループは、1日に100,000件を超えるクレジットカード番号を収集していると主張している。この数字が誇張されているとしても、世界のサイバーセキュリティに対する重大な脅威であることに変わりはない。
自分を守るには
個人も組織も、信頼できる送信元から届いたように見える場合であっても、予期しないメッセージには注意しなければならない。攻撃者が手口を洗練させる中、認識を高め、先回りして行動することが依然として第一の防御線となる。
効果的なベストプラクティスには次のようなものがある。
- 警戒を怠らない:見慣れた連絡先からのメッセージであっても、予期しない内容には疑問を持つ。
- 危険なクリックを避ける:知らない送信元や依頼していない送信元からのリンクをクリックしたり、添付ファイルをダウンロードしたりしない。
- 独自に確認する:不審な連絡の真偽を確認するには、公式ウェブサイトや信頼できる電話番号を利用する。
- 緊急性を煽る内容に注意する:詐欺師はしばしば偽の切迫感を作り出す。行動する前に、少し時間を取って考える。
- 端末を最新の状態に保つ:セキュリティの脆弱性を修正するため、OSやアプリのアップデートを定期的にインストールする。
こうしたシンプルだが効果的な対策により、個人情報を守り、損害の大きいミスを防ぐことができる。