

















Cybersicherheitsexperten warnen Websitebetreiber, nachdem Hacker begonnen haben, zwei kritische Schwachstellen in Craft CMS, einem Content-Management-System, aktiv auszunutzen und dadurch Hunderte Server zu kompromittieren.
Die Schwachstellen – CVE-2024-58136 und CVE-2025-32432 – wurden Mitte Februar während einer forensischen Untersuchung vom SensePost-Team von Orange Cyberdefense entdeckt. Ihre Recherchen ergaben, dass Angreifer diese Sicherheitslücken nutzen, um Server zu kompromittieren, bösartige Dateien hochzuladen und sich unbefugten Zugriff zu verschaffen.
In einem Blogbeitrag erklärte Orange Cyberdefense, dass ihr Team am 14. Februar gebeten wurde, einen gehackten Server zu untersuchen, auf dem CraftCMS in Version 4.12.8 lief. Die Analyse deckte die beiden Schwachstellen und Anzeichen für eine aktive Ausnutzung auf.
„Am 10. Februar kompromittierte ein Bedrohungsakteur einen Webserver mithilfe von CVE-2025-32432, von der alle Craft-CMS-Versionen von 3.x bis 5.x betroffen sind“, heißt es im April-Bericht. „Zwischen dem 10. und 11. Februar verbesserte der Bedrohungsakteur seine Skripte, indem er mit einem Python-Skript mehrfach den Download von filemanager.php auf den Webserver testete. Die Datei filemanager.php wurde am 12. Februar in autoload_classmap.php umbenannt und am 14. Februar erstmals verwendet.“
So funktioniert der Angriff
Die schwerwiegendere der beiden Schwachstellen, CVE-2025-32432, ermöglicht die Remote-Code-Ausführung (RCE) über die Bildtransformationsfunktion von Craft CMS. Laut dem Bericht von SensePost erlaubt die Schwachstelle einem nicht authentifizierten Angreifer, speziell präparierte POST-Anfragen zu senden und den Server zu manipulieren.
Der Sicherheitsforscher Nicolas Bourras erklärte in dem Bericht: „CVE-2025-32432 beruht darauf, dass ein nicht authentifizierter Benutzer eine POST-Anfrage an den für die Bildtransformation zuständigen Endpunkt senden konnte und die Daten innerhalb der POST-Anfrage vom Server interpretiert wurden.“
Einfacher ausgedrückt sendeten Hacker wiederholt Anfragen, bis sie eine gültige „Asset-ID“ fanden – eine Nummer, die Bilder und Dateien im CMS identifiziert. Sobald sie eine gültige ID gefunden hatten, schickten sie bösartige Daten, die der Server unwissentlich ausführte. Dadurch konnten die Hacker einen PHP-Dateimanager auf den Server hochladen.
Hunderte Server gefährdet
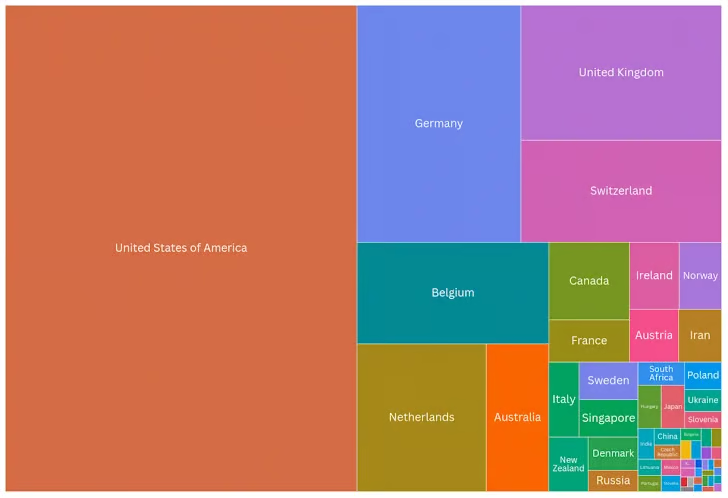
Orange zufolge sind noch etwa 13.000 Craft-CMS-Instanzen gefährdet; rund 300 Server wurden wahrscheinlich bereits kompromittiert.
Craft CMS bestätigte, am 7. April 2025 von der Schwachstelle erfahren zu haben. Drei Tage später veröffentlichte das Unternehmen zügig gepatchte Versionen – 3.9.15, 4.14.15 und 5.6.17 – und forderte die Nutzer auf, umgehend zu aktualisieren.
In einer offiziellen Sicherheitsmitteilung erklärte Craft CMS: „Wenn Sie Ihre Firewall- oder Webserverprotokolle überprüfen und verdächtige POST-Anfragen an den Craft-Controller-Endpunkt actions/assets/generate-transform finden, insbesondere mit der Zeichenfolge __class im Anfragetext, wurde Ihre Website zumindest auf diese Schwachstelle gescannt.“ Das Unternehmen betonte, dass ein Scan nicht zwangsläufig bedeutet, dass die Website gehackt wurde.
Craft CMS gab außerdem detaillierte Empfehlungen zur Risikominderung und forderte die Nutzer auf, ihre Sicherheitsschlüssel zu erneuern, die Datenbankzugangsdaten zu ändern und bei Verdacht auf einen Angriff für alle Benutzer eine Passwortzurücksetzung zu erzwingen.
Schwachstellen verkettet
Die Angriffe waren besonders verheerend, weil die Hacker beide CVEs miteinander verketteten. CVE-2024-58136, das auf der CVSS-Schweregradskala mit 9,0 von 10 bewertet wird, ist eine Schwachstelle im von Craft CMS verwendeten Yii-PHP-Framework. Sie ermöglicht unbefugten Zugriff auf geschützte Ressourcen und erhöht damit die Gefahr für bereits exponierte Server zusätzlich.
Lehren und Warnungen
Experten betonen, dass jede Website, auf der noch veraltete Versionen von Craft CMS laufen, hochgradig gefährdet ist. Sie warnen außerdem, dass ähnliche Taktiken gegen andere CMS-Plattformen eingesetzt werden könnten, wenn Administratoren kritische Schwachstellen nicht schnell genug patchen.
Craft CMS erinnerte die Nutzer unterdessen daran: „Unabhängig davon, wo Ihre Website gehostet wird, empfehlen wir stets, Ihre Websites auf dem aktuellen Stand zu halten, damit sie die neuesten Sicherheitsupdates enthalten.“ Angesichts der laufenden Angriffe werden Unternehmen aufgefordert, ihre Systeme zu patchen, Serverprotokolle auf verdächtige Aktivitäten zu überprüfen und ihre Sicherheitskontrollen umgehend zu verschärfen.