

















サイバーセキュリティの専門家がウェブサイト運営者に警告している。コンテンツ管理システム(CMS)であるCraft CMSの2件の重大な脆弱性をハッカーが積極的に悪用し始め、数百台のサーバーが侵害されたためだ。
この欠陥(CVE-2024-58136およびCVE-2025-32432)は、2月中旬にフォレンジック調査を行っていたOrange CyberdefenseのSensePostチームによって発見された。同チームの調査で、攻撃者がこれらのバグを利用してサーバーに侵入し、悪意のあるファイルをアップロードして、不正アクセスを得ていることが明らかになった。
Orange Cyberdefenseはブログ記事で、2月14日、同社チームがCraftCMSバージョン4.12.8を稼働させているハッキング済みサーバーの調査を依頼されたと説明した。分析の結果、2件の脆弱性と、実際に悪用された痕跡が見つかった。
「2月10日、脅威アクターがCVE-2025-32432を使ってウェブサーバーを侵害した。この脆弱性は、3.xから5.xまでのすべてのCraft CMSバージョンに影響する」と4月の報告書は述べた。「2月10日から11日にかけて、脅威アクターはPythonスクリプトを使い、filemanager.phpをウェブサーバーにダウンロードする処理を何度もテストして、スクリプトを改良した。filemanager.phpは2月12日にautoload_classmap.phpへ名前を変更され、2月14日に初めて使われた」
攻撃の仕組み
2件の欠陥のうち、より深刻なCVE-2025-32432は、Craft CMSの画像変換機能を通じたリモートコード実行(RCE)を可能にする。SensePostの報告書によると、この脆弱性により、認証されていない攻撃者が特別に細工したPOSTリクエストを送信し、サーバーを操作できる。
セキュリティ研究者のNicolas Bourras氏は報告書で、「CVE-2025-32432が成立するのは、認証されていないユーザーが画像変換を担うエンドポイントにPOSTリクエストを送信でき、そのPOST内のデータがサーバーによって解釈されるためだ」と説明している。
簡単に言えば、ハッカーは有効な「アセットID」が見つかるまでリクエストを繰り返し送信する。アセットIDは、CMS内の画像やファイルを識別する番号だ。有効なIDが見つかると、サーバーが知らないうちに実行してしまう悪意のあるデータを送信し、サーバーにPHPファイルマネージャーをアップロードできる。
数百台のサーバーが危険にさらされる
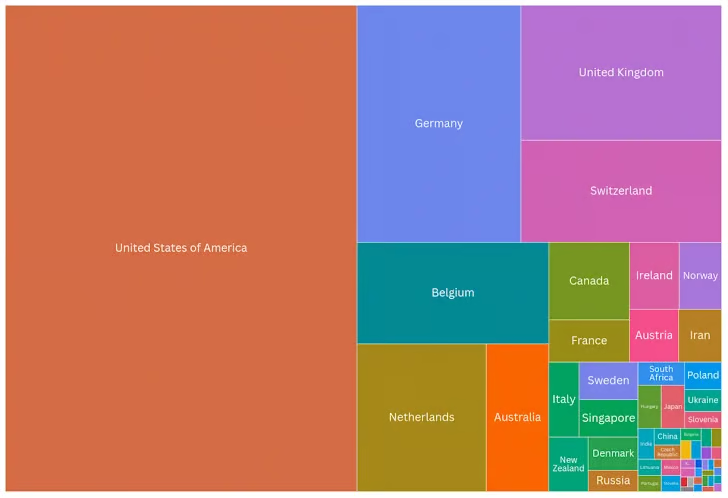
Orangeによると、Craft CMSのインスタンスは約1万3,000件が依然として脆弱で、これまでにおよそ300台のサーバーが侵害された可能性がある。
Craft CMSは、2025年4月7日にこの脆弱性を認識したと確認した。その3日後、3.9.15、4.14.15、5.6.17のパッチ適用済みバージョンを速やかにリリースし、ユーザーに直ちにアップデートするよう呼びかけた。
Craft CMSは公式勧告で次のように述べた。「ファイアウォールのログまたはウェブサーバーのログを確認し、actions/assets/generate-transformというCraftコントローラーのエンドポイントに対する不審なPOSTリクエスト、特に本文に文字列__classを含むものが見つかった場合、サイトは少なくともこの脆弱性についてスキャンされたことになる」。同社は、スキャンされたからといって必ずしもサイトがハッキングされたとは限らないと強調した。
Craft CMSは詳細な緩和策も提示し、侵害の疑いがある場合は、セキュリティキーの更新、データベース認証情報の変更、全ユーザーのパスワードリセットの強制を行うよう呼びかけた。
脆弱性を連鎖させる攻撃
今回の攻撃が特に甚大な被害をもたらしているのは、ハッカーが2件のCVEを連鎖させているためだ。CVSSの深刻度評価で10点満点中9.0と評価されたCVE-2024-58136は、Craft CMSが使用するYii PHPフレームワークの欠陥である。制限されたリソースへの不正アクセスを可能にするため、すでに危険にさらされているサーバーにさらなる脅威を加えることになる。
教訓と警告
専門家は、古いバージョンのCraft CMSを使い続けているサイトは非常に危険だと強調している。また、管理者が重大な欠陥に迅速にパッチを適用しなければ、同様の手口が他のCMSプラットフォームに対して使われる可能性もあると警告している。
一方、Craft CMSはユーザーに対し、「どこでホスティングしているかにかかわらず、サイトに最新のセキュリティ修正が含まれるよう、常に最新の状態に保つことを推奨する」と改めて呼びかけた。攻撃が現在も続くなか、組織にはシステムへのパッチ適用、不審な活動がないかのサーバーログの確認、セキュリティ対策の即時強化が求められている。