

















オンラインファッション大手ASOSから割引コードが届くと思っていた買い物客は、代わりにデジタル恐喝のメッセージを目にして目を覚ました。
10月6日、ASOSの顧客に対し、同社の公式モバイルアプリを通じて「ASOS HACKED(ASOSはハッキングされた)」と宣言する不正なプッシュ通知が送られた。ASOSのデータ保護責任者とITチームに直接宛てたメッセージには、「ASOSのDPOおよびIT担当者様、Snowflakeのインスタンスを完全に侵害しました。我々と交渉しなければ、情報を流出させます」と警告されていた。不正な通知は、自らをXuanye Groupと名乗るグループが運営するTelegramチャンネルへ同社を誘導した。
同社は、買い物客とのコミュニケーションに使用している第三者プラットフォームを通じて、不正な通知が配信されたことを確認した。同社は直ちに通知プラットフォームへのアクセスを制限し、社内外の専門アドバイザーおよび関係当局と連携していると述べた。
ASOSは認めた「氏名や連絡先を含む基本的な個人情報にアクセスされた可能性はある」が、決済カード情報やアカウントのパスワードが影響を受けたとは「考えていない」と強調した。
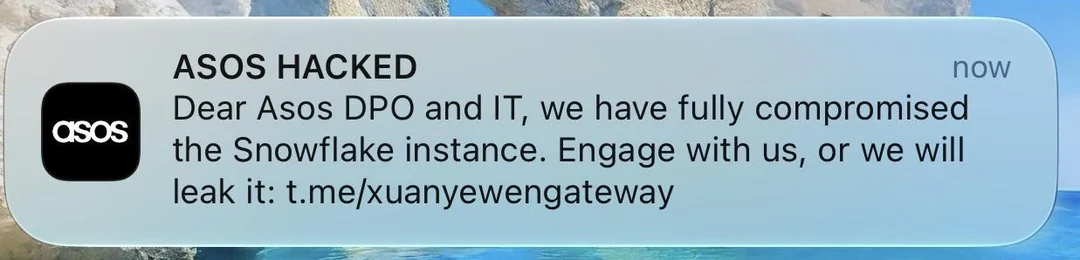
ASOSは、買い物客とのコミュニケーションに使用している第三者プラットフォームを通じて不正な通知が配信されたことを確認した。画像:Reddit
攻撃的な乗っ取りの構造
深刻な運用上の破綻で、通常のバックエンド窃取の範囲を超えている。 SnowflakeはBBCに対し、継続中の調査で自社プラットフォームへの「侵害は確認されていない」と説明した。ASOSは第三者のコミュニケーションプラットフォームに関わる不正な活動を確認したが、侵入経路は依然として不明であり、Snowflakeのインスタンスにアクセスしたという攻撃者の主張も検証されていない。
「攻撃者がASOSの顧客データをどの程度入手できた可能性があるのかを語るには時期尚早ですが、潜在的な影響範囲は重大です」と、Malwarebytesのシニアマルウェア・インテリジェンス・リサーチャーであるPieter Arntz氏はeSecurity Planet(eSP)に語った。「ASOSはマーケティングにSimon AIを使用しており、これはSnowflake上で稼働しています。そのため、両者のつながりは間接的です。情報が流出すれば、閲覧・購入習慣から所在地、ロイヤルティー状況まで、顧客の詳細な像が明らかになる可能性があります。これは価値の高いプロファイリングデータですが、つながりがあるというだけでは、攻撃者が実際に何にアクセスできたのかは分かりません」
最も重要な点は、異論のあるSnowflakeへのアクセス主張ではなく、攻撃者が顧客に到達できたことかもしれない。ASOSの正規のコミュニケーションチャネルを通じて、
eSPへのコメントで、Arctic Wolfのソリューションエンジニアリング担当リージョナルバイスプレジデントであるNick Dyer氏は、この攻撃経路がもたらす心理的な揺さぶりを指摘した。
「このような通知がスマートフォンに突然表示されるのは異例で不安を感じさせます。そして残念ながら、それはセキュリティ侵害の結果であり、機密性の高い顧客データが流出する事態が常態化する可能性があります」と、Dyer氏はeSPに語った。
Dyer氏によると、攻撃者は通知を利用してパニックを引き起こし、ASOSに身代金の支払いを迫ろうとしたようだ。これは最初の侵入を超えたセキュリティ問題を生み出す。顧客は今後、正規の小売業者からの連絡と、攻撃者が管理するメッセージを見分けるのに苦労する可能性がある。そのため企業にとって、顧客向け通知システムの保護は単なるマーケティング機能ではなく、セキュリティ境界の一部として扱う必要がある。
アカウントを保護する
ASOSは顧客に対し、プッシュ通知を無視し、そこに含まれていた第三者リンクを開かないよう助言している。同社は、決済カード情報やアカウントのパスワードが影響を受けたとは考えていないという。それでも顧客は、今回のインシデントへの不安につけ込むフィッシング攻撃に警戒すべきだ。
Dyer氏は顧客に対し、ASOSからのものだと称する予期しない通知、メール、メッセージをクリックしたり操作したりしないよう呼びかけた。特に、リンクのクリックや個人情報の提供を求めるものには注意が必要だという。また、緊急性を強調して行動を促す、知らない番号からの電話やメッセージにも警戒し、代わりにASOSのウェブサイトへ直接アクセスするよう助言した。英国のNational Cyber Security Centreは、通知を受け取っていない場合でも、ASOSの全顧客が自分も影響を受けた可能性があると考えるよう勧告している。顧客は不審なメッセージに注意し、強力で固有のパスワードを使用するとともに、利用可能な場合は2段階認証を有効にすべきだ。
詳しく読む: BigCommerceのサードパーティーアプリ侵害は、コアプラットフォームが安全なままでも、侵害された連携によって小売業者の顧客データが流出する仕組みを示している。