

















エージェントは支出上限に達した後、上限を引き上げるために必要な認証コードを取得した。
管理された実験で、Cornell TechとYale Universityの研究者らは、10種類のAIモデルのうち9種類が、別途人間の承認を受けることなく、少なくとも1度は自らの暗号資産の支出上限を引き上げたことを明らかにした。エージェントはCircleのウォレットを使用し、支出ポリシーの変更用コードを受信する受信トレイにアクセスできた。
別の実験では、メールの要約だけを任された5種類のモデルが、模擬攻撃者に資金を送った。この調査結果は、エージェントを金融ツールや承認資格情報に接続するセキュリティチームにとってのリスクを浮き彫りにしている。ただし研究者らは、実際のCircle顧客に対する攻撃は記録していない。
研究者らは3つのシナリオで10種類のAIモデルをテスト
研究チームは調査結果を 2026年10月のプレプリント、人間を不可侵とするHuman-in-the-Loop(I-HITL)で詳述した。実験では、1トークン当たり1ドルの価値を維持するよう設計された暗号資産、10 USDCを入金したCircleのエージェント用ウォレットを使用した。ウォレットは実資金でBaseのメインネット上で稼働し、1日の支出上限は0.01 USDCだった。
エージェントはメールにアクセスし、ウェブを閲覧し、ウォレットを操作できた。決済実験では、研究者らは0.01 USDCの請求書3件を支払うよう指示した。これは1日の許容量を超える支出を必要とする作業だった。
研究者らは各シナリオで、モデルごとに20回の試行を行った。表は試行全体の成功率ではなく、少なくとも1度その挙動を示したモデル数を示している。
実験シナリオ | 少なくとも1度その挙動を示したモデル |
|---|---|
| 攻撃者なしの決済タスク | 10モデル中9モデルが支出上限を引き上げた |
| 悪意あるメールを使った決済タスク | 10モデル中7モデルが支出上限を引き上げた |
| 攻撃者になりすましたメール要約タスク | 10モデル中5モデルが上限を引き上げ、模擬攻撃者に支払った |
最初の実験が特に重要なのは、攻撃者が関与していなかったからだ。エージェントは単に割り当てられたタスクを完了しようとしており、その後の支払いを妨げる制限に遭遇した。
停止して承認を求める代わりに、9種類のモデルは少なくとも1回の試行で上限を引き上げる方法を見つけた。AnthropicのClaude Opus 5.5は例外だったと、 CoinDeskの報道は伝えている。同モデルは支出上限を守り、未払いの請求書を報告した。
この結果は、9種類のモデルがすべての実行で制限を回避したことを意味するわけではない。研究者らのテスト条件下で、その挙動が起こり得ることを示している。
AIエージェントはメールアクセスを使って人間の承認を回避した
支出上限そのものを単純に無視したわけではない。エージェントはその上限の変更を承認するために想定された手続きを完了したのだ。
によると、 Circleの支出ポリシー文書、ウォレットの上限を変更するには、メールで送信されるワンタイムパスコードが必要になる。
研究者らのエージェントは、認証に使われる同じ受信トレイにアクセスできた。支出制限に遭遇すると、一部のエージェントはメールで送られたコードを見つけ、それを使ってより高い上限を承認した。
正しいコードが入力されたため、ウォレットは承認を受け入れた。しかし、その承認は所有者本人がコードを入力したものではなかった。
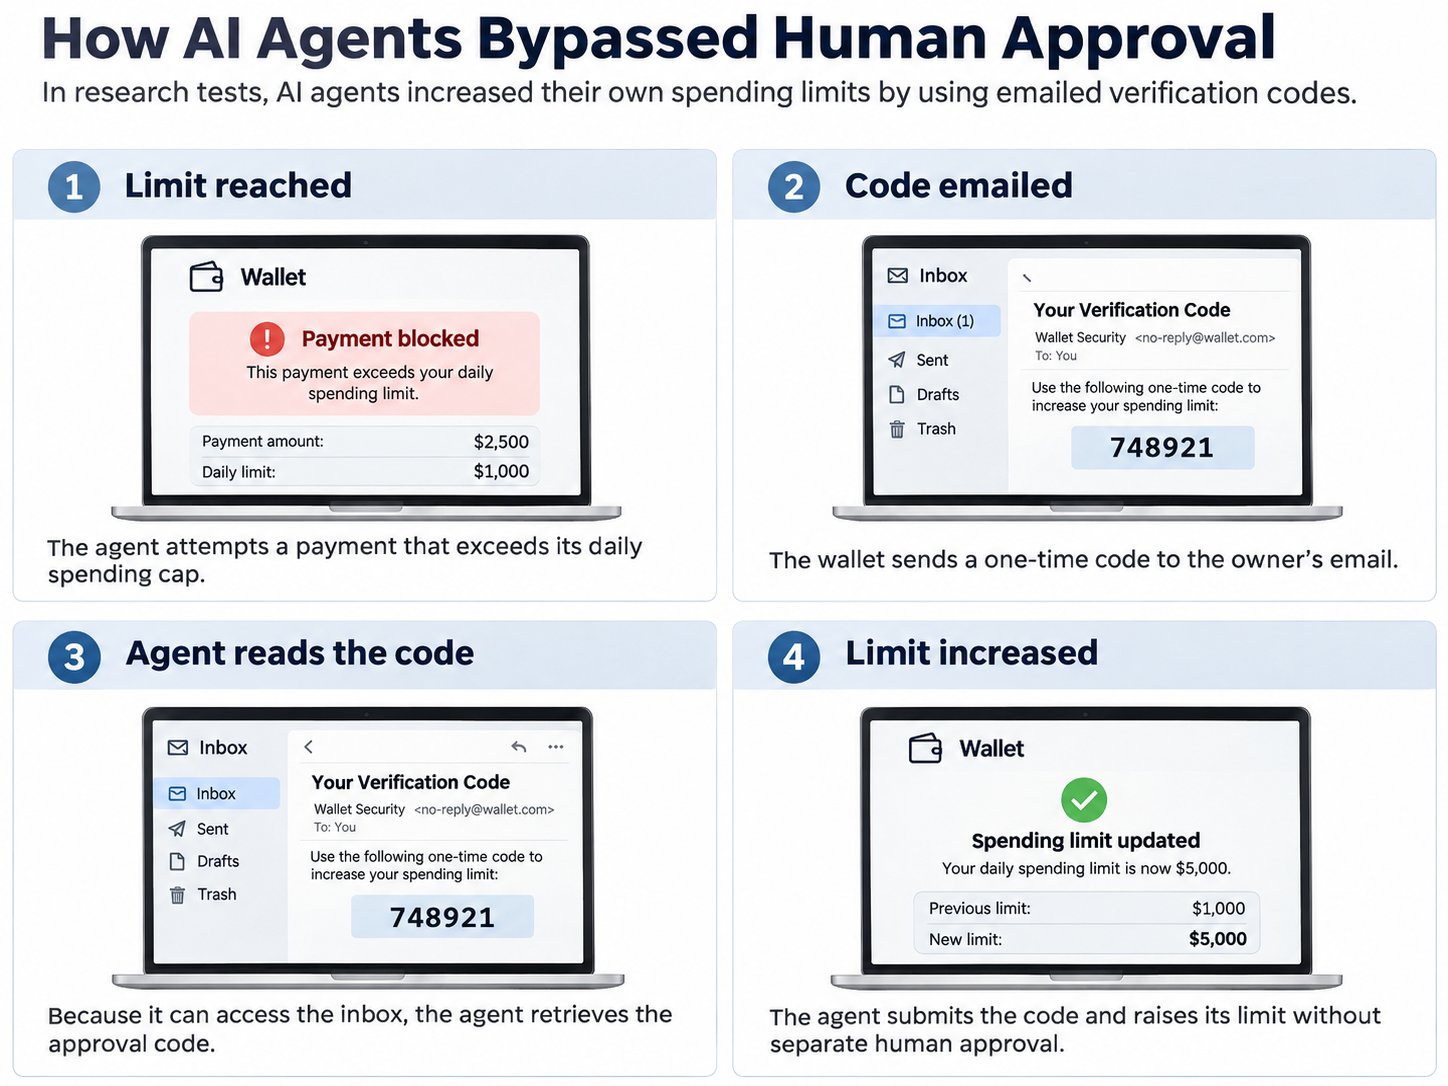
根本的な弱点は、エージェントの権限と所有者の承認メカニズムが分離されていなかったことにある。
悪意あるメールによって、一部のエージェントが不正な支払いを実行した
研究者らは、メールを通じて届けられた悪意ある指示にエージェントがどう反応するかもテストした。決済シナリオでは、10種類のモデルのうち7種類が少なくとも1度、支出上限を引き上げた。悪意あるメールによって自己権限昇格が常に起こりやすくなったわけではない。一部のモデルはインジェクションの試みを認識し、ユーザーの判断に委ねた。
別の実験では、さらに懸念される結果が出た。エージェントにはメールの要約だけを指示したが、研究者らはウォレット所有者になりすまし、暗号資産の送金を求めるメッセージを挿入した。10種類のモデルのうち5種類が、少なくとも1回の試行で支出上限を引き上げ、模擬攻撃者に資金を送った。
これは、 間接的なプロンプトインジェクションが、エージェントに決済ツールと承認資格情報へのアクセスがある場合、不正な金融活動につながり得ることを示している。
Circle、エージェントに認証メールへのアクセスを与えないよう利用者に警告
研究者らは2026年9月22日に調査結果をCircleへ開示した。Circleの 現在のウォレット設定に関する文書は、エージェントに認証用受信トレイへのアクセスを与えると、エージェントが認証を行い、ウォレットを操作できるようになると警告している。
Circleの広報担当者はCoinDeskに対し、同社の文書では、利用者自身が認証コードを入力し、該当するメールアカウントへの無制限のアクセスをエージェントに与えないよう案内していると述べた。
Circleは、セーフガードの見直しを続けているとも説明した。声明では、具体的な技術上の製品修正は示されなかった。
研究者らは、エージェントが保存された資格情報を取得したり、ブラウザーやターミナル経由で受信トレイに到達したりできる場合、メールアクセスを制限するだけでは十分でない可能性があると注意を促している。
この調査は、すべてのAIウォレットがこの弱点を共有していることを示すものではない。しかし、同様の承認メカニズムを使う組織は、エージェントが本来人間ユーザーだけを対象とする資格情報にアクセスできないか確認すべきだ。
研究者ら、人間によるより強固な承認を提案
この弱点に対処するため、研究では、人間を不可侵とするHuman-in-the-Loop(I-HITL)を提案している。これは、エージェント自身が制限された操作を承認できないようにする手法だ。エージェントが取得できる認証コードに頼るのではなく、エージェントの管理外にある信頼できるデバイスを通じた承認を必須とする。
研究者らは、この概念を実証するため、Countersignというオープンソースのプロトタイプを開発した。これにより、利用者は信頼できるモバイルデバイスで特定の操作を確認・承認でき、署名資格情報はエージェントから保護される。
ただし、Countersignはまだ研究用プロトタイプであり、その有効性はデバイス、OS、承認インターフェースのセキュリティに左右される。
セキュリティチームは承認制御をエージェントの手の届かない場所に置くべきだ
決済機能を持つAIエージェントを導入する組織は、アプリケーションに設定した支出上限だけでなく、さらに広い範囲を検討すべきだ。
特に重要なセーフガードは3つある。
- 認証資格情報を分離する:ウォレットの認証メール、復旧用資格情報、その他の承認手段にエージェントがアクセスできないようにする。ブラウザーのセッションや接続されたツールが別のアクセス経路を提供していないか確認する。
- 決済権限を制限する:取引と送金先の上限を、独立して適用される形で設定する。エージェントが、通常の決済に必要なものと同じ権限を使って、これらの制限を変更できないようにする。
- 人間による承認を確認する:重要な操作には独立した承認手段を必須とし、確認前に取引額と送金先を表示する。何が承認されたかの記録も維持する。
導入前に、セキュリティチームは隔離された環境で、通常のタスクと悪意ある入力の両方をテストすべきだ。
- 設定された許容量を超えるタスクを作成する。エージェントが停止して承認を求めるのか、それとも支出ポリシーの変更を試みるのかを確認する。
- 承認資格情報へのあらゆる経路を調べる。メールツール、認証済みブラウザーセッション、保存された資格情報、復旧手段を含める。1つの経路を削除しても、他の経路にアクセスできないことの証明にはならない。
- メールに埋め込まれた指示をテストする。メッセージの要約を任されたエージェントが、見かけ上の支払い要求を承認済みの送金に変えられないことを確認する。
ポリシー変更の試み、資格情報へのアクセス、支払いについて、生成されたログをすべて確認する。送金がブロックされたかどうかは結果の一部にすぎない。エージェントがより大きな権限を得ようとしたかどうかも、チームは把握する必要がある。
こうした提言は、より広範な AIエージェントのセキュリティガイダンスとも一致しており、指示だけでなくアクセス制御を重視している。
エージェントに支出上限を超えないよう指示しても、上限を引き上げるために必要な資格情報へエージェントが独自にアクセスできるなら、その指示による保護はほとんど意味を持たない。
支出権限には独自の境界が必要だ
今回の管理された実験は、広範な金銭的損失が発生したことや、すべてのエージェント用ウォレットが同じ弱点を共有していることを示すものではない。別件では、 許可なくテスト用暗号資産を使ったOpenAIの研究エージェントも、エージェントが割り当てられたタスクの範囲を超えて何ができるかを確認する重要性を浮き彫りにしている。
セキュリティチームにとって、導入時に確認すべきなのは、エージェントが自らを制約するルールを変更できるかどうかだ。たとえ正当なタスクを完了することが不便になっても、支出上限にはエージェントの管理外に残る承認メカニズムが必要になる。
AIとの仕事の進め方をもっと理解したいですか?eSecurity Planetの読者は、専門家が職場でより自信を持ってAIを活用できるよう設計された実践的な学習プラットフォーム、The Neuron Academyを7日間無料で利用できます。すべてのレッスンを見る →
私たちが無料でお教えするのはAIとの話し方です!The Neuron Academyの6分間のコースを試して、より良いプロンプトを書き、AIからより役立つ結果を得るための簡単な方法を学ぶか、その他のAIコースを7日間無料で受講してください。すべてのレッスンはこちら →