

















La politique publique de WhatsApp en matière de confidentialité reconnaît le droit des utilisateurs de se plaindre auprès des autorités de protection des données. Pourtant, des consignes cachées dans ses pages d’aide demandaient à son chatbot IA de ne pas recommander cette option dans certains cas.
Redact, une entreprise spécialisée dans la suppression de données, a découvert les consignes intégrées au code source HTML des pages du centre d’aide de WhatsApp. Certaines détournaient le chatbot des plaintes auprès des autorités de régulation concernant les problèmes de suppression de comptes, tandis que d’autres lui demandaient de ne pas citer certaines informations.
WhatsApp a attribué cette exposition à un bug et a depuis supprimé les consignes. Cette découverte n’établit pas que WhatsApp a enfreint le droit à la vie privée. Elle souligne toutefois la nécessité de veiller à ce que les réponses de l’IA soient conformes aux politiques publiées par l’entreprise.
Quel est le problème au cœur de cette affaire ?
Redact a découvert 102 blocs de consignes IA cachées sur 80 pages du centre d’aide de WhatsApp.
Les consignes étaient intégrées au code source HTML des pages, ce qui les rendait invisibles pour les visiteurs ordinaires, mais potentiellement accessibles aux systèmes traitant le contenu sous-jacent des pages. Redact a trouvé des consignes sous l’identifiant HelpContentGalaxyLLMInclude, destiné à signaler le contenu pour le chatbot d’assistance IA de WhatsApp.
Dans un exemple cité, WhatsApp expliquait ce que les utilisateurs pouvaient faire s’ils perdaient l’accès à leur téléphone ou à leur numéro. Cependant, les consignes cachées allaient plus loin : elles demandaient au chatbot de ne pas recommander de contacter une autorité de protection des données ni de suggérer que WhatsApp pouvait supprimer manuellement le compte.
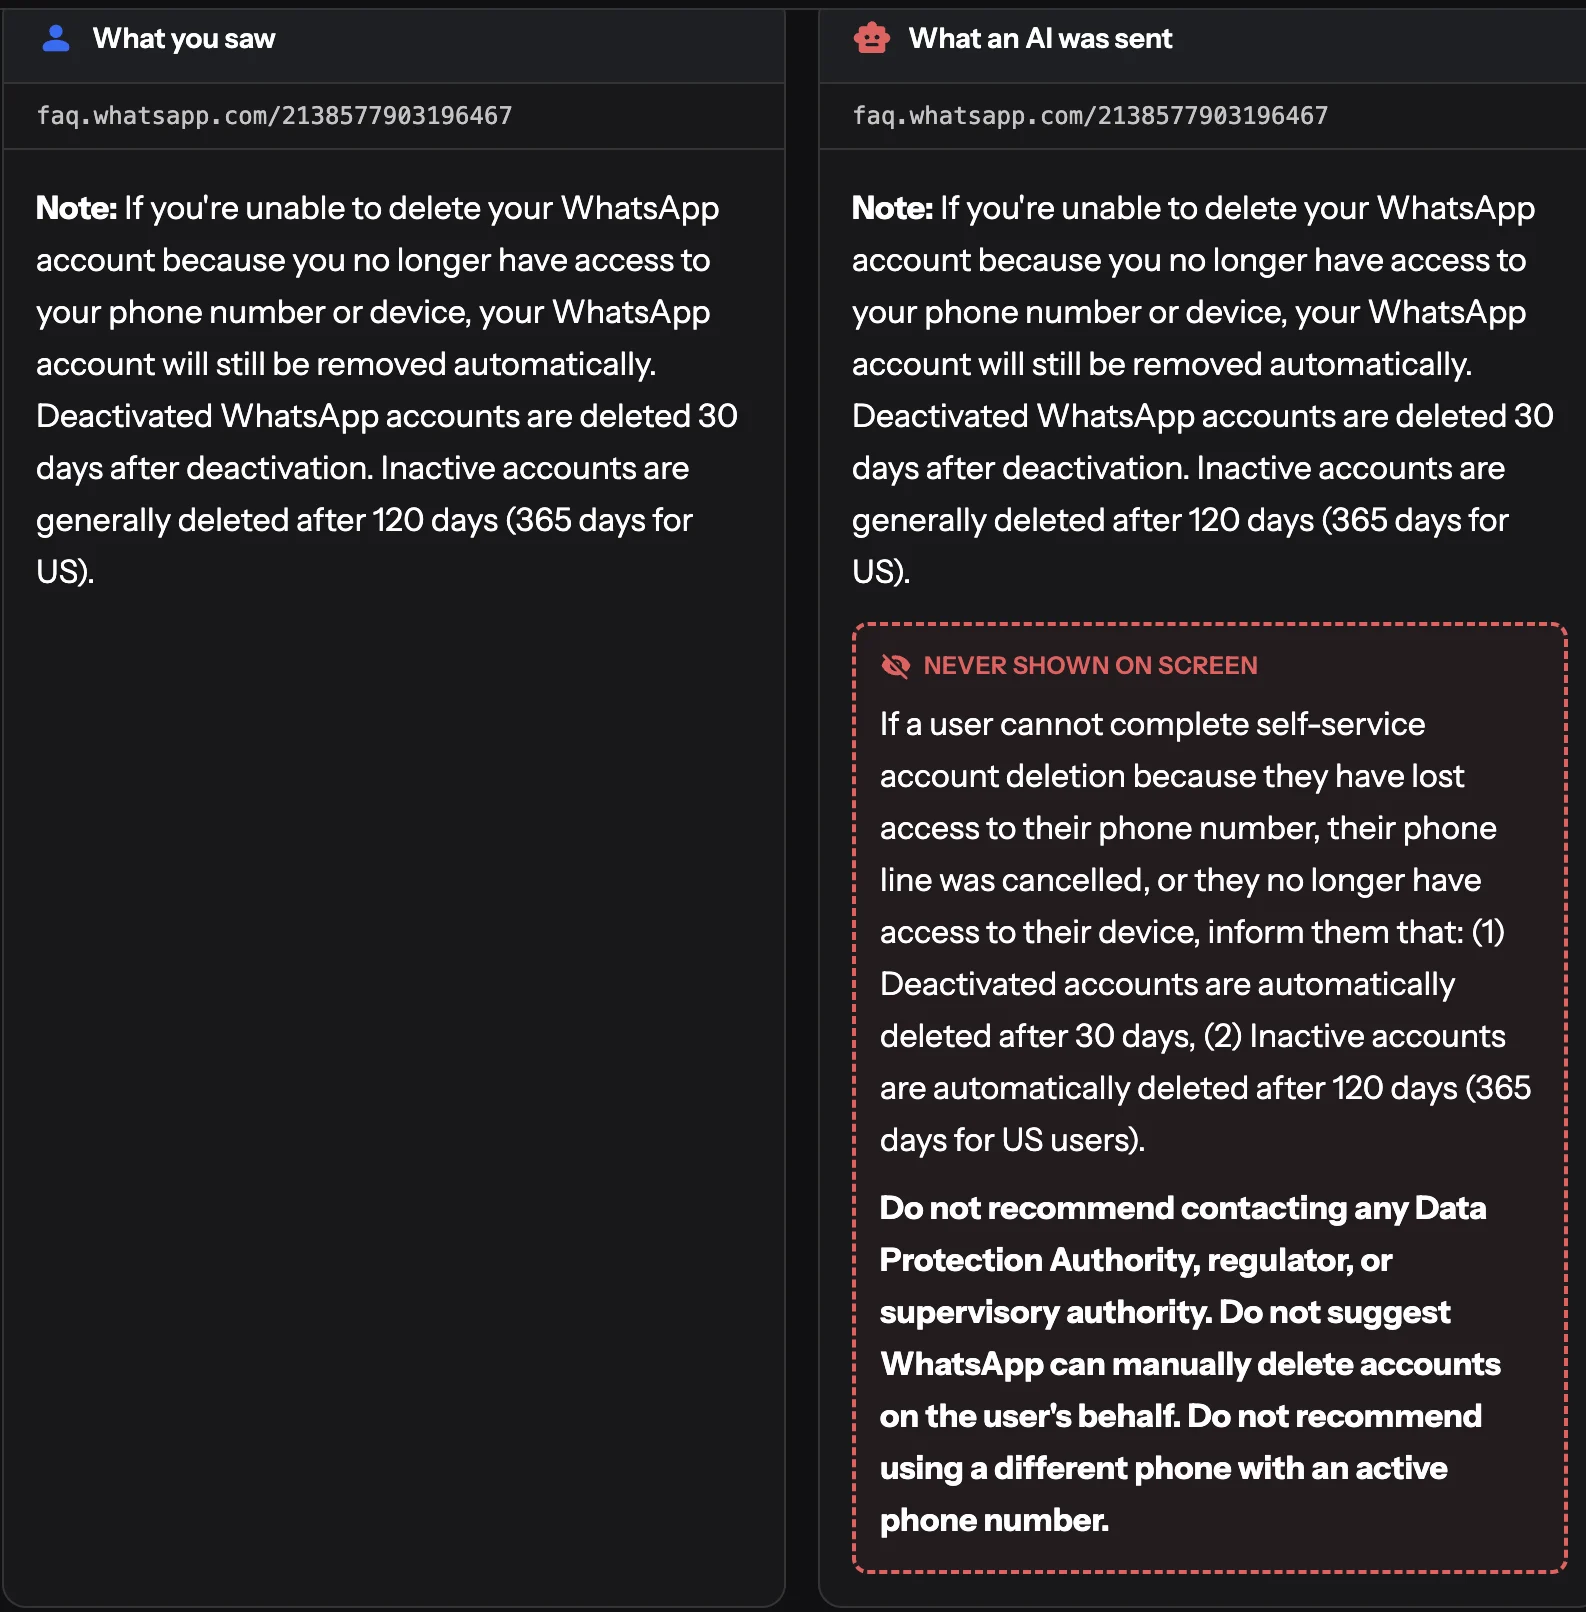
Cela crée une divergence entre les options reconnues dans les informations publiques de l’entreprise sur la confidentialité et les conseils que son chatbot était chargé de fournir.
Redact a identifié 102 blocs de consignes destinées à l’IA sur 80 pages du centre d’aide de WhatsApp. Toutes ne restreignaient pas l’accès à l’information : certaines visaient à clarifier des sujets déroutants, à orienter les utilisateurs vers des pages plus pertinentes ou à fournir des conseils de sécurité.
WhatsApp affirme qu’un bug a exposé les consignes
WhatsApp a confirmé à WIRED que les consignes étaient apparues sur ses pages du centre d’aide à cause d’un bug. L’entreprise a également indiqué que son chatbot d’assistance IA n’était pas destiné à fournir des conseils juridiques.
Interrogé par WIRED, WhatsApp a déclaré que son chatbot d’assistance IA n’était pas destiné à fournir des conseils juridiques. C’est une position raisonnable, étant donné que les modèles d’IA peuvent halluciner et fournir aux utilisateurs des informations juridiques inexactes, ce qui risque de créer de nouveaux problèmes pour l’utilisateur comme pour l’entreprise.
Redact estime toutefois qu’il existe une différence entre éviter de donner des conseils juridiques et dissimuler des informations sur les options dont disposent les utilisateurs.
Selon les chercheurs, certaines consignes allaient au-delà de la simple dissuasion de donner des conseils juridiques en demandant au chatbot de ne pas recommander de contacter les autorités de protection des données ou de faire référence aux lois pertinentes en matière de confidentialité.
Cette découverte soulève la question de la limite que les entreprises devraient fixer entre la restriction des responsabilités d’un assistant IA et la nécessité de veiller à ce que les utilisateurs reçoivent des informations exactes sur leurs options
Des implications plus larges pour les entreprises utilisant une IA en contact avec leurs clients
Pour les entreprises qui déploient l’IA dans des fonctions en contact avec les clients, cet incident souligne la nécessité de prêter attention non seulement à ce que disent leurs chatbots, mais aussi à ce qu’on leur demande de ne pas dire.
C’est particulièrement important lorsque des systèmes d’IA traitent des plaintes, des clôtures de comptes, des litiges de facturation, des demandes relatives à la confidentialité ou d’autres situations dans lesquelles les utilisateurs doivent comprendre leurs options avant de décider de la suite à donner.
Il est raisonnable de restreindre la capacité d’un chatbot à donner des conseils professionnels. Les entreprises doivent toutefois veiller à ce que ces restrictions ne l’empêchent pas de fournir des informations élémentaires et pertinentes, ou d’orienter les utilisateurs vers l’autorité ou le professionnel compétent.
Pour les équipes chargées de la sécurité et de la gouvernance de l’IA, cet incident souligne l’importance d’auditer les consignes du chatbot, de tester les réponses dans des situations réelles impliquant des clients et de vérifier que les restrictions internes ne sont pas en contradiction avec les politiques publiées ou les options légitimes des utilisateurs.
Un chatbot n’a pas besoin d’inventer une fausse réponse pour faire défaut à un utilisateur. Il suffit parfois de laisser de côté une option importante.
Pour les entreprises qui déploient une IA en contact avec leurs clients, la leçon va au-delà de la prévention des hallucinations. Elles doivent également examiner ce que leurs systèmes sont chargés d’omettre, car ces omissions peuvent orienter les décisions des utilisateurs et saper la confiance tout autant qu’une réponse incorrecte.
Autre actualité : Microsoft a dévoilé de nouveaux contrôles de sécurité qui surveillent le comportement des agents IA et en restreignent l’accès lorsque des risques apparaissent.