

















Une ancienne méthode d’attaque vient de trouver une nouvelle cible particulièrement dangereuse : Notepad++. Une faille de détournement de DLL dans cet éditeur très répandu pourrait offrir discrètement aux attaquants un point d’ancrage sur des millions de machines dans le monde entier.
La vulnérabilité permet aux attaquants de remplacer des fichiers de plug-in légitimes par des DLL malveillantes, faisant de chaque lancement de Notepad++ un point d’entrée potentiel pour compromettre le système. Un code de preuve de concept étant déjà disponible publiquement, la probabilité d’attaques dans le monde réel augmente rapidement.
Le chercheur en sécurité zer0t0 a confirmé l’ampleur de la faille, précisant que « …toute installation de Notepad++ est concernée par cette vulnérabilité ».
Quels sont les risques ?
Si elle est exploitée, la faille pourrait permettre aux attaquants d’élever leurs privilèges, d’établir une persistance ou de déployer d’autres logiciels malveillants sur les systèmes.
La vulnérabilité (CVE-2025-56383) souligne les difficultés persistantes du développement logiciel sécurisé, notamment en ce qui concerne la manière dont les applications Windows chargent les bibliothèques de liens dynamiques (DLL). Les détails de la faille, ainsi que le code de preuve de concept (PoC), ont été rendus publics, ce qui accroît la probabilité d’une exploitation dans le monde réel.
Fonctionnement de l’attaque
À la base, la vulnérabilité vient de la manière dont Notepad++ charge les DLL de ses plug-ins sans appliquer de validation stricte des chemins. Les applications Windows recherchent souvent les bibliothèques nécessaires dans plusieurs répertoires. Si le chemin complet d’une DLL n’est pas indiqué, l’application peut charger par inadvertance un fichier malveillant placé dans un répertoire prioritaire.
Les attaquants peuvent remplacer une DLL de plug-in, comme NppExport.dll, par une version spécialement conçue à des fins malveillantes. Pour préserver les fonctionnalités et éviter d’éveiller les soupçons, l’attaquant peut renommer la DLL légitime (par exemple, original-NppExport.dll) et configurer la fausse DLL pour qu’elle relaie les appels de fonctions légitimes. Cette technique permet à l’utilisateur de ne constater aucune perturbation des performances de l’application, tandis que des charges malveillantes s’exécutent en arrière-plan. Une exploitation réussie a déjà été démontrée. Lorsque l’instance compromise de Notepad++ a été lancée, la charge utile de l’attaquant s’est exécutée avec les mêmes permissions que l’utilisateur connecté, ce qu’a confirmé une boîte de dialogue de test.
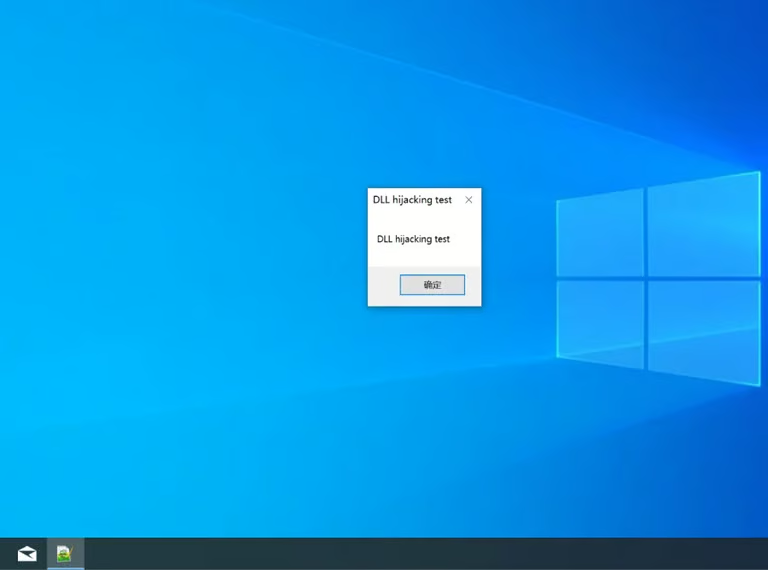
Bien que cette démonstration particulière ait été inoffensive, la même méthode pourrait servir à diffuser des rançongiciels, des enregistreurs de frappe ou des portes dérobées.
L’existence d’un exploit PoC renforce l’urgence liée à cette vulnérabilité. Le chercheur en sécurité a confirmé que l’exploit avait été démontré sur Notepad++ v8.8.3, installé au moyen du paquet npp.8.8.3.Installer.x64.exe. Cependant, la faiblesse sous-jacente concerne vraisemblablement toutes les versions installées.
Le détournement de DLL n’est pas un nouveau vecteur d’attaque. Mais sa présence dans une application largement distribuée comme Notepad++ élargit considérablement la surface d’attaque. Notepad++ étant couramment déployé dans les environnements d’entreprise, les instances compromises pourraient devenir des tremplins pour des campagnes de plus grande ampleur.
Stratégies d’atténuation
À l’heure actuelle, l’équipe de Notepad++ n’a publié aucun correctif pour CVE-2025-56383. En attendant sa publication, les organisations et les particuliers devraient prendre les mesures suivantes :
- Restreindre les vecteurs d’accès initiaux : Veillez à ce que les terminaux soient renforcés contre l’hameçonnage, les logiciels malveillants et les téléchargements intempestifs, que les attaquants utilisent souvent comme prélude à l’exploitation de vulnérabilités locales.
- Surveiller l’intégrité des fichiers : Mettez en place une surveillance de l’intégrité des fichiers (FIM) dans des répertoires tels que Notepad++\plugins\ afin de détecter toute modification non autorisée des fichiers DLL.
- Utiliser les programmes d’installation officiels : Téléchargez Notepad++ uniquement depuis le site officiel du projet afin de réduire les risques liés à la chaîne d’approvisionnement.
- Rechercher les indicateurs de persistance : Les équipes de sécurité doivent analyser les journaux afin de repérer les exécutions répétées de Notepad++ accompagnées de chargements inattendus de DLL.
- Appliquer de bonnes pratiques générales d’hygiène : Appliquez un accès selon le principe du moindre privilège, activez l’authentification multifacteur (MFA) et segmentez les systèmes critiques afin de limiter une éventuelle compromission.
Une perspective plus large
Cette vulnérabilité met en lumière un problème récurrent de la sécurité logicielle : l’exploitation de choix de conception hérités dans le contexte des menaces modernes. Le détournement de DLL est documenté depuis des années, mais les attaquants continuent de trouver de nouvelles façons de l’exploiter dans des outils largement utilisés.
Le risque est accru par la disponibilité du code PoC, qui abaisse le seuil nécessaire à l’exploitation, tant pour les acteurs de la menace persistante avancée (APT) que pour les cybercriminels opportunistes. Dans les environnements d’entreprise, les possibilités de persistance et d’élévation des privilèges sont préoccupantes, car les terminaux compromis peuvent servir de bases de lancement pour des rançongiciels ou des déplacements latéraux.
La découverte de CVE-2025-56383 dans Notepad++ montre comment des attaquants peuvent exploiter des failles apparemment mineures pour en tirer des gains importants. Un PoC circulant déjà, les entreprises doivent agir rapidement pour mettre en place des mesures de surveillance et de défense.
Puisque le détournement de DLL n’est qu’un exemple des risques plus vastes liés à la chaîne d’approvisionnement logicielle, l’étape suivante consiste à apprendre à prévenir les attaques visant la chaîne d’approvisionnement logicielle.