

















Der E-Mail-Authentifizierungsstandard DomainKeys Identified Mail (DKIM) ermöglicht es E-Mail-Servern, eingehende E-Mails zu überprüfen, um den Absender zu verifizieren und Änderungen an E-Mail-Nachrichten zu erkennen. Dieser Standard löst das Problem, festzustellen, ob E-Mails während der Übertragung abgefangen und verändert wurden, und hilft dabei, SPAM und gefälschte E-Mails zu erkennen.
Durch die Implementierung von DKIM verbessert ein Unternehmen den Ruf seiner eigenen E-Mails und ermöglicht es empfangenden E-Mail-Servern, ihre eigene E-Mail-Sicherheit zu verbessern.
Dieser Artikel hilft Ihnen, Folgendes zu verstehen:
- Wie funktioniert DKIM?
- DKIM einrichten
- Testen, ob DKIM funktioniert
- Vorteile von DKIM
- Nachteile von DKIM
- DKIM-FAQ
- Fazit
Wie funktioniert DKIM?
Auf hoher Ebene ermöglicht DKIM einem Unternehmen, Hashwerte für wichtige Teile einer E-Mail bereitzustellen. Mithilfe von Verschlüsselungsschlüsselpaaren aus öffentlichem und privatem Schlüssel können empfangende E-Mail-Server den Hashwert der empfangenen E-Mail mit dem erhaltenen Hashwert vergleichen, um zu überprüfen, ob während der Übertragung Änderungen vorgenommen wurden.
Eine erfolgreiche DKIM-Prüfung verifiziert außerdem den Besitz der E-Mail, indem sie das Unternehmen in den „From“-Feldern der E-Mail mit dem DNS des Unternehmens abgleicht. E-Mails, deren DKIM-Hashwerte nicht übereinstimmen, deuten auf eine mögliche Änderung hin und werden möglicherweise abgewiesen, unter Quarantäne gestellt oder als SPAM markiert, um den Empfänger zu warnen.
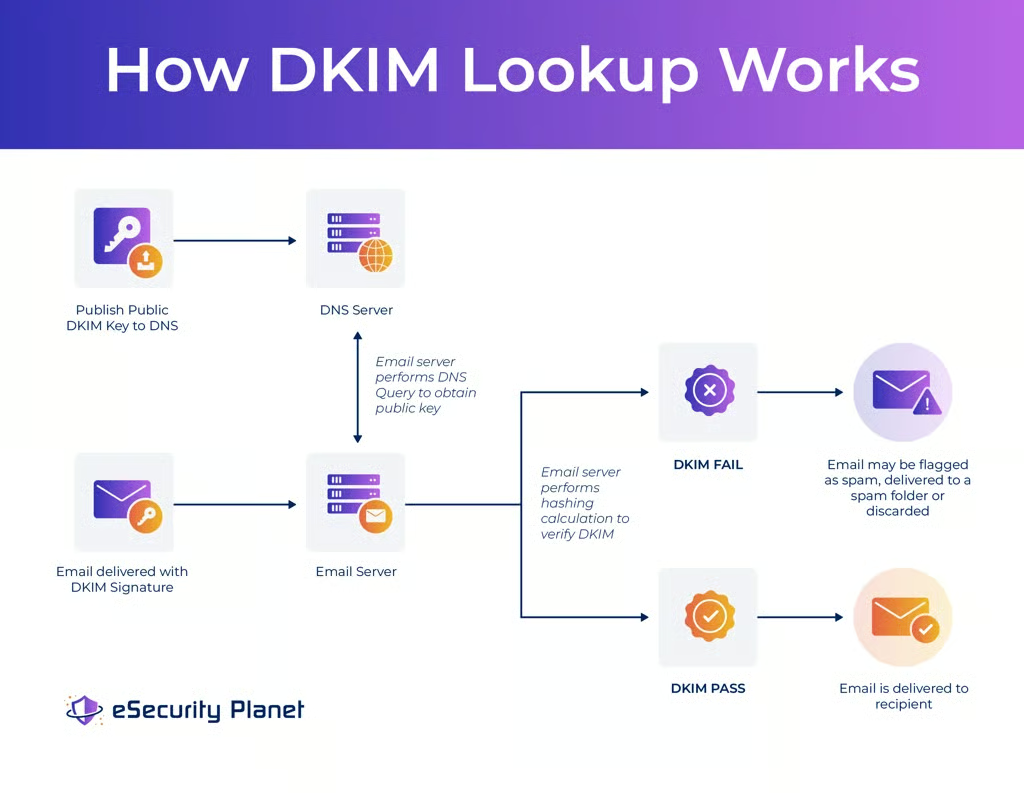
DKIM-Grundlagen
Die Internet Engineering Task Force (IETF) veröffentlicht vollständige Informationen zu DKIM und seinen Standards, die zuletzt 2011 aktualisiert wurden. DKIM wird als Textdatei im gehosteten Domain Name System (DNS)-Eintrag eines Unternehmens eingerichtet, doch der Standard kann schwierig korrekt bereitzustellen und zu warten sein. Glücklicherweise lässt sich die Komplexität durch das Verständnis der verschiedenen Komponenten und ihrer Funktionsweise leicht bewältigen.
Grundlegende Struktur eines DKIM-DNS-Eintrags
Der DKIM-DNS-Eintrag ist sehr einfach und übermittelt Informationen sowohl über den Inhalt des Eintrags als auch über den Dateinamen. Der Inhalt sieht häufig etwa so aus:
v=DKIM1; p=76E679F05F709AF665853833EEC3F5ADE69A2392BEBE40658267AB3BD3CB6CBEDabei steht „v“ für die Version und ist immer gleich DKIM1. Das Feld „p“ enthält den Wert des öffentlichen Verschlüsselungsschlüssels.
Der Dateiname hat das Format <selector>._domainkey.<domain>. Der Selector gibt die Version der Datei an, und für jeden Mailserver verfügt das Unternehmen über einen anderen Selector. Die Domain ist die Domain des Unternehmens. Der Dateiname nashville._domainkey.exampledomain.com ist beispielsweise der Nashville-Selector für das Unternehmen, das exampledomain.com verwendet.
Grundlegender DKIM-Prozess
Der DKIM-Prozess läuft in mehreren Schritten ab:
- Das Unternehmen veröffentlicht die DKIM-Datei zusammen mit seinem DNS
- Das Unternehmen legt fest, welche Header-Felder in den Hashing-Prozess einbezogen werden und ob der vollständige Nachrichtentext oder nur ein Teil davon gehasht werden soll
- Der sendende Mailserver berechnet den Hashwert der ausgewählten Felder und fügt die DKIM-Informationen als DKIM-E-Mail-Signatur (siehe unten) beim Versand in die E-Mail ein
- Der empfangende Mailserver oder das E-Mail-Gateway verwendet die enthaltene DKIM-Signatur und den öffentlichen Verschlüsselungsschlüssel des Unternehmens (der im DKIM-Eintrag im DNS gespeichert ist), um die DKIM-Signatur neu zu berechnen und zu verifizieren
Bei der Auswahl der zu hashenden Elemente muss das Unternehmen Genauigkeit und Benutzerfreundlichkeit gegeneinander abwägen. Je mehr Felder und Text einbezogen werden, desto sicherer ist die Prüfung. Beim Senden und Weiterleiten werden E-Mails jedoch häufig geringfügig verändert, sodass eine sichtbar unveränderte und unbeschädigte E-Mail aufgrund zusätzlicher Leerzeichen oder Zeilenumbrüche den Hashwert nicht mehr besteht.
Siehe die Top Secure Email Gateway Solutions
DKIM-E-Mail-Signatur
Das sendende Unternehmen legt fest, welche E-Mail-Felder verschlüsselt werden, um die DKIM-Hashzeichenfolge zu erstellen, die der gesendeten E-Mail als digitale Signatur beigefügt wird. Der sendende E-Mail-Server nimmt die Textwerte der ausgewählten Felder und erstellt mithilfe eines Hashing-Algorithmus, typischerweise SHA-256, eine Hashzeichenfolge. Sobald diese generiert wurde, verschlüsselt der Mailserver die Hashzeichenfolge mit einem privaten Verschlüsselungsschlüssel und fügt die verschlüsselte Hashzeichenfolge als DKIM-E-Mail-Signatur in den E-Mail-Header ein.
Typischerweise wählt das Unternehmen die sendende Domain und Teile des Nachrichtentexts aus, um den Hashwert zu generieren.
Beispiel:
DKIM-Signature: v=1; a=rsa-sha256; d=sampledomain.com; s=nashville;
c=relaxed; q=dns/txt; t=1117574938; x=1118006938;
h=from:to:subject:date:keywords:keywords;
bh=MTIzNDU2Nzg5MDEyMzQ1Njc4OTAxMjM0NTY3ODkwMTI=;
b=dzdVyOfAKCdLXdJOc9G2q8LoXSlEniSbav+yuU4zGeeruD00lszZ
VoG4ZHRNiYzRDie Bestandteile dieser Datei umfassen:
| Element und Wert | Bedeutung | Pflichtelement? |
|---|---|---|
| v=1 | v=Version, immer gleich 1 | Erforderlich |
| a=rsa-sha256 | a=Signaturalgorithmus. Obwohl viele Algorithmen verwendet werden können, unterstützen Mailserver möglicherweise nur rsa-sha oder rsa-sha256 | Erforderlich |
| d= sampledomain.com | d=Signing Domain Identifier (SDID) oder die Domain des Unternehmens, das die E-Mail sendet, und die Domain, unter der DNS- und DKIM-Eintrag zu finden sind | Erforderlich |
| s=nashville | s=Selector – ein eindeutiger Name für diese DKIM-Datei. Bei Verwendung mehrerer DKIM-Dateien sucht der empfangende Mailserver anhand des Selector-Namens nach dem richtigen öffentlichen Schlüssel | Erforderlich |
| c=relaxed | c=Kanonisierungsalgorithmus; die Werte können entweder „relaxed“ oder „simple“ sein. Bei der Berechnung des Hashwerts wird entweder eine einfache Berechnung verwendet, bei der keine Änderungen am E-Mail-Header oder -Text toleriert werden, oder eine flexible Berechnung, die geringfügige Änderungen an der Umbruchart des Headers oder am Umgang mit Leerraum im E-Mail-Text zulässt | Nein, aber empfohlen |
| q=dns/txt | q=Abfragemethode zum Abrufen des öffentlichen Schlüssels; standardmäßig „dns/txt“, das bedeutet, dass eine DNS-Abfrage verwendet und eine Textdatei (TXT) zurückgegeben wird | Erforderlich |
| t=1127574938 | t=Zeitstempel oder Zeitpunkt der Signierung der Nachricht | Erforderlich |
| x=1168006938 | x=Ablauf des DKIM-Eintrags; nach diesem Ablaufdatum schlägt DKIM fehl, selbst wenn alle anderen Prüfungen übereinstimmen | Nein, aber empfohlen |
| h=from:to:subject: Date:keywords: keywords; | h=Header, eine durch Doppelpunkte getrennte Liste der Header im E-Mail-Header, die in die DKIM-Berechnung einbezogen werden; Header-Felder, die während der Übertragung wahrscheinlich geändert werden, sollten möglichst vermieden werden | Erforderlich |
| bh=MTIzNDU2Nzg5MDEyMzQ1Njc4OTAxMjM0NTY3ODkwMTI=; | bh=der gehashte Nachrichtentext nach der Kanonisierung unter Verwendung der Hashfunktion aus a (oben) | Erforderlich |
| b=dzdVyOfAKCdLXdJOc9G2q8LoXSlEniSbav+yuU4zGeeruD00lszZ VoG4ZHRNiYzR | b=digitale Signatur der mit der Hashfunktion aus a (oben) gehashten Header und des Nachrichtentexts; obwohl dies die Signatur ist, geben alle anderen DKIM-Informationen in der E-Mail an, wie der Signatur-Hash korrekt berechnet wird | Erforderlich |
| i (oben nicht enthalten) | i = Agenten- oder Benutzerkennung (AUID), die verwendet wird, wenn dem Standardwert der SDID-Domain das Zeichen @ vorangestellt wird | Nein |
| l (oben nicht enthalten) | l = Länge des Nachrichtentexts; der Wert ist auf höchstens 76 Dezimalstellen begrenzt und gibt die Anzahl der Bytes im Nachrichtentext an | Nein |
| z (oben nicht enthalten) | z = kopierte Header-Felder, die alle Header-Felder und deren Inhalte anzeigen würden, getrennt durch das Zeichen für den senkrechten Strich (|) |
DKIM-Selector
Der DNS-Server eines Unternehmens hostet für jeden E-Mail-Server des Unternehmens einen DKIM-Eintrag bzw. Selector. Der eindeutige Selector-Name wird sowohl im Dateinamen der DKIM-Datei als auch im „s“-Tag der gesendeten E-Mail-Signatur enthalten, damit der empfangende E-Mail-Server weiß, welchen DKIM-Eintrag er für die DKIM-Prüfung verwenden muss.
DKIM-Schlüsselrotation
Wie bei jeder Verschlüsselung gilt: Je länger ein Schlüssel verwendet wird, desto wahrscheinlicher ist es, dass er gestohlen oder kompromittiert wird. Um dieses Risiko zu verringern, wird empfohlen, die Schlüssel alle vier bis sechs Monate zu rotieren, also die aktuellen durch neue zu ersetzen.
Wie verifizieren Mailserver DKIM?
Wenn eine E-Mail mit einer verschlüsselten DKIM-Signatur beim empfangenden E-Mail-Server eintrifft, wird der Header auf Informationen zu den für die Verschlüsselung verwendeten Feldern, zum verwendeten Hashing-Algorithmus und zum DKIM-Selector für die Suche nach dem öffentlichen Verschlüsselungsschlüssel untersucht. Der empfangende Mailserver verschlüsselt anschließend die angegebenen E-Mail-Felder selbst, verwendet den öffentlichen Schlüssel, um den verschlüsselten E-Mail-Signatur-Hashcode zu entschlüsseln, und sucht nach einer Übereinstimmung.
Übereinstimmende DKIM-Hashcodes bestätigen die Integrität der E-Mail, und E-Mails, die diesen Prozess bestehen, werden dem Empfänger zugestellt. Nicht übereinstimmende Hashcodes werden je nach den Einstellungen des E-Mail-Servers verworfen, in einen SPAM-Ordner verschoben oder als verdächtig markiert.
Verwandte E-Mail-Authentifizierungsstandards
DKIM authentifiziert die Integrität gesendeter E-Mails in einem begrenzten Umfang. Eine umfassendere Lösung implementiert zusätzlich die Autorisierungs-Frameworks SPF und DMARC.
SPF: Das Sender Policy Framework (SPF)-Authentifizierungsverfahren legt fest, welche Mailserver berechtigt sind, E-Mails von der Domain eines Unternehmens zu senden.
DMARC: Domain-based Message Authentication Reporting and Conformance (DMARC) ermöglicht eine direktere Kontrolle über E-Mails, die SPF und DKIM nicht bestehen, und erlaubt die Berichterstattung über legitime und gefälschte E-Mails.
So richten Sie Domain Keys Identified Email (DKIM) ein
Domain Keys Identified Email (DKIM) erfordert Dateien, die dem DNS-Server der Domain hinzugefügt werden, die Generierung von Verschlüsselungsschlüsseln sowie Änderungen an den ausgehenden E-Mail-Servern.
Einen DKIM-Eintrag im DNS der Domain installieren
Das Hinzufügen eines DKIM-Eintrags zum DNS einer Domain umfasst folgende Schritte:
- Melden Sie sich beim Domain-Registrar an und klicken Sie auf die Option zum Verwalten oder Konfigurieren der DNS-Einstellungen
- Suchen Sie die Option „Add a New Record“, klicken Sie darauf und wählen Sie einen „TXT“-Eintrag aus
- Für die Hostnamenoption erfordert DKIM für jeden sendenden E-Mail-Server einen eindeutigen „Selector“ für den Dateinamen der DKIM-Datei
- Für jede Datei muss ein öffentlicher kryptografischer Schlüssel veröffentlicht werden; der Schlüssel sollte für jeden Selector eindeutig sein
DKIM-Verschlüsselungsschlüssel generieren
Es gibt mehrere Möglichkeiten, einen öffentlichen Schlüssel zu generieren, der für einen DKIM-Eintrag verwendet werden kann. In vielen Fällen wird ein Unternehmen feststellen, dass seine DKIM-Signatur von der Mail-Transfer-Agent-(MTA-)Anwendung generiert wird. In anderen Fällen müssen Schlüssel selbst generiert werden.
Auf Linux-Systemen wird häufig das Tool ssh-keygen verwendet, während unter Windows PuTTYgen eine sinnvolle Option ist. Es gibt außerdem mehrere Onlinetools, die bei der Generierung des öffentlichen/privaten Schlüsselpaares helfen können; eines der einfachsten ist DKIM Core Tools.
DKIM-Signer auf einem Mailserver einrichten
Der DNS-Eintrag für DKIM ist nur die eine Hälfte der Voraussetzung. Die andere Hälfte besteht darin, einen DKIM-Signer auf einem Mailserver einzurichten, was bei vielen E-Mail-Systemen komplex oder schwierig sein kann.
Viele E-Mail-Anbieter veröffentlichen jedoch Anleitungen zum Einrichten von DKIM, und einige bieten ihren Kunden entsprechende Unterstützung an. Zu den veröffentlichten Anleitungen gehören beispielsweise:
Unternehmen, die den Betrieb lieber auslagern möchten, können DKIM-Dienstleister und -Berater beauftragen, die eine Vielzahl von Leistungen anbieten – von der grundlegenden Ersteinrichtung bis zur laufenden Verwaltung und Rotation der Verschlüsselungsschlüssel.
Weitere Informationen: DMARC einrichten und konfigurieren: Schritt-für-Schritt-Anleitung.
Testen, ob DKIM funktioniert
Nach der Veröffentlichung können DKIM-Analysetools wie MXToolbox oder Mail-tester.com verwendet werden, um nach Fehlern zu suchen. Anschließend können Test-E-Mails gesendet werden, um die DKIM-Signaturdateien zu überprüfen.
Sobald die Testnachricht eintrifft, blenden Sie den E-Mail-Header ein. Wenn die Domain des Absenders sowohl unter „mailed-by“ als auch unter „signed-by“ erscheint, wurde die Nachricht erfolgreich mit DKIM verifiziert.
Auch die Option „Show Original“ kann verwendet werden, um den E-Mail-Header zu untersuchen und das Ergebnis der DKIM-Authentifizierung zu beobachten. Wenn dort „PASS“ und die Domainadresse angezeigt werden, funktioniert alles ordnungsgemäß.
Vorteile von DKIM
Unternehmen, die DKIM einsetzen, können von den folgenden wichtigen Vorteilen profitieren.
Markiert schädliche Inhalte
E-Mails, die DKIM nicht bestehen, sind für empfangende E-Mail-Server ein Warnsignal dafür, dass die empfangene E-Mail möglicherweise abgefangen wurde und der E-Mail-Inhalt Spam oder sogar schädliche Inhalte enthalten kann.
Schutz vor Identitätsmissbrauch
Die Untergruppe der Phishing-Angriffe namens E-Mail-Spoofing versucht, legitime Unternehmen zu imitieren und Opfern schädliche Inhalte zu übermitteln, die mit der Autorität des imitierten Unternehmens versehen sind. Bei einer ordnungsgemäß konfigurierten DKIM-Einrichtung wird es schwieriger, das Unternehmen zu imitieren.
Wenn ein Mailserver eine gefälschte E-Mail empfängt, sucht er nach DKIM-Signaturen und weist die gefälschte E-Mail zurück, die DKIM besteht. Dies trägt zum Schutz des Unternehmensrufs bei, indem Spam-E-Mails blockiert werden, die versuchen, die Marke des Unternehmens zu verwenden. Außerdem hilft dies dabei, Phishing-Angriffe zu blockieren, bei denen versucht wird, die eigenen Mitarbeiter des Unternehmens zu imitieren – etwa wenn ein Phishing-Angriff vorgibt, vom CEO zu stammen.
Verbesserter Ruf der Domain
Wenn ein Unternehmen DKIM nicht einrichtet, markieren oder verwerfen E-Mail-Server, die die E-Mails des Unternehmens empfangen, diese möglicherweise, weil die Authentizität der Unternehmensdomain nicht überprüft werden kann. Die Einrichtung von DKIM verbessert den Ruf der Unternehmensdomain und erhöht die Zustellrate legitimer E-Mails. Das E-Mail-Dienstleistungsunternehmen Postmark veröffentlichte einen Prozess zur Fehlerbehebung , der anschaulich zeigt, wie DKIM-Signaturen dafür sorgten, dass E-Mails mit PDF-Dokumenten ordnungsgemäß zugestellt wurden, anstatt in SPAM-Ordner verschoben zu werden.
Übersteht die Weiterleitung von E-Mails
Der Standard Sender Policy Framework (SPF) kann die autorisierten E-Mail-Server validieren, die E-Mails für das Unternehmen versenden. Weitergeleitete E-Mails stimmen jedoch nicht mit den IP-Adressen des sendenden E-Mail-Servers überein und bestehen SPF nicht. Verschlüsselungsalgorithmen von DKIM überstehen dagegen die Weiterleitung von E-Mails und können weitergeleitete E-Mails validieren, um zu verhindern, dass der Inhalt als Spam oder gefälscht markiert wird.
Nachteile von DKIM
DKIM ist zwar ein wichtiger und nützlicher Standard, doch seine Einführung bringt auch einige Herausforderungen mit sich, die berücksichtigt werden müssen.
Schwierig zu warten
Unternehmen müssen ihre DKIM-Dateien regelmäßig aktualisieren, um Änderungen an den Informationen zu den E-Mail-Servern abzubilden oder Verschlüsselungsschlüssel zu rotieren. Dienstleister können diesen Prozess vereinfachen, verursachen bei der Einführung von DKIM jedoch zusätzliche Kosten.
Domaininhaber sollten Schlüssel idealerweise regelmäßig überwachen und rotieren. Manche versuchen jedoch, für alle Dienste denselben Schlüssel zu verwenden, was die Überwachung unmöglich und die Schlüsselrotation schwieriger macht.
Unvollständige Lösung
DKIM überprüft nur die Integrität des E-Mail-Headers und vergleicht ihn nicht mit der dem Benutzer angezeigten „from“-E-Mail-Adresse. Wenn ein Phishing-Angreifer eigene DKIM-Verschlüsselungsschlüssel generiert, kann eine DKIM-Prüfung dennoch als gültig bestehen. Für einen robusteren Schutz sollten SPF, DKIM und DMARC gemeinsam eingesetzt werden, um den Ruf eines Unternehmens und validierte E-Mails zu schützen.
Diebstahl von Verschlüsselungsschlüsseln
Verschlüsselungsschlüssel können gestohlen werden, und ein Angreifer, der den Verschlüsselungsschlüssel eines Unternehmens erlangt, kann E-Mails so signieren, als stammten sie vom Unternehmen selbst.
Schwer messbarer ROI
Obwohl ein Unternehmen Verbesserungen seines Rufs und eine zuverlässigere Zustellung von E-Mails erkennen kann, lassen sich diese Vorteile nur schwer für die Messung des Return on Investment quantifizieren. Außerdem kommt der Hauptvorteil der Markierung schädlicher E-Mail-Inhalte im Allgemeinen nur anderen Unternehmen zugute. Empfangende E-Mail-Server und E-Mail-Sicherheitstools verwenden den DKIM-Eintrag, um Spam- und Phishing-E-Mails zu blockieren, doch externe Unternehmen profitieren in erster Linie von verifizierten E-Mails. Die Investition für die Implementierung von DKIM ist zwar gering, doch der nicht greifbare ROI und die anderen Nachteile erklären, warum die Verbreitung nicht höher als 13 % ist.
Potenziell fälschbar
DKIM kann von jedem Unternehmen eingesetzt werden – auch von böswilligen Akteuren und Spammern. Da eine DKIM-Prüfung nicht immer die „From“-Informationen im Text der E-Mail umfasst, können böswillige Akteure eigene DKIM-Dateien veröffentlichen, um ihre gefälschten E-Mails oder Spam zu authentifizieren.
Erfordert korrekte E-Mail-Server-Einstellungen
DKIM funktioniert nur auf E-Mail-Servern, die für die Prüfung auf DKIM eingerichtet sind, oder wenn E-Mail-Sicherheitstools dieselbe Aufgabe übernehmen. Server können DKIM-Prüfungen problemlos überspringen und so die Verbreitung von Spam- und Spoofing-E-Mails ermöglichen.
Server-Overhead
Die Berechnung der Hashwerte und die Suche nach DNS-Einträgen verlangsamen die Zustellung von E-Mails und beanspruchen Serverressourcen. Obwohl dies bei einzelnen E-Mails keine großen Anforderungen stellt, kann eine große Anzahl von E-Mails zu einer erheblichen Serverauslastung führen.
DKIM-FAQ
Wie funktioniert die DKIM-Verschlüsselung?
Der sendende E-Mail-Server bestimmt, welche Felder der E-Mail verschlüsselt werden. Der private Schlüssel der Domain des Absenders ist in der digitalen Signatur jeder gesendeten E-Mail codiert. Ein öffentlicher Schlüssel wird im Domain Name System (DNS) zur Verfügung gestellt, damit ihn jeder E-Mail-Server herunterladen kann, der E-Mails mit der verschlüsselten digitalen Signatur empfängt. Die DKIM-Signatur verschlüsselt den Hashwert der E-Mail, aber keinen Bestandteil der E-Mail selbst.
Kann eine DKIM-Signatur gefälscht werden?
Obwohl der öffentliche Verschlüsselungsschlüssel verfügbar ist, kann eine DKIM-Signatur nicht gefälscht werden. DKIM basiert auf PKI (Public-Key-Infrastruktur), das heißt, es wird ein Schlüsselpaar aus einem öffentlichen und einem privaten Schlüssel verwendet. Während der öffentliche Schlüssel im DNS-Eintrag veröffentlicht wird, bleibt der private Schlüssel exklusiv auf dem Server des E-Mail-Dienstleisters. Der geheime private Schlüssel wird zum Signieren von Nachrichten verwendet, der öffentliche Schlüssel ausschließlich zur Verifizierung.
Bietet DKIM eine Ende-zu-Ende- oder vollständige E-Mail-Verschlüsselung?
Nein. DKIM stellt in der DKIM-Signatur einen verschlüsselten Hashwert bereit, bietet aber keine weiteren Verschlüsselungsvorteile. Unternehmen müssen bei Bedarf andere Verschlüsselungslösungen einsetzen.
Ist DKIM mit anderen Protokollen zur Nachrichtensignierung vergleichbar?
Protokolle zur Nachrichtensignierung wie Pretty Good Privacy (PGP) und Secure/Multipurpose Internet Mail Extensions (S/MIME) ermöglichen es Benutzern, den Nachrichtentext einer E-Mail zu authentifizieren. Diese Protokolle können jedoch die Authentifizierung des Absenders nicht gewährleisten. DKIM authentifiziert sowohl den Absender als auch den Inhalt und die Felder der E-Mail.
Fazit: DKIM zur Verbesserung der E-Mail-Zustellung implementieren
Die DKIM-E-Mail-Authentifizierung gibt empfangenden E-Mail-Servern größeres Vertrauen in die Gültigkeit der Nachricht und erhöht die Wahrscheinlichkeit, dass die Nachricht wie gewünscht zugestellt wird. Auch wenn die Wartung des Standards zeitaufwendig sein kann, sollte allein das größere Vertrauen für die meisten Unternehmen Grund genug sein, DKIM zu implementieren. Die weiteren Vorteile – etwa die Reduzierung gefälschter E-Mails, eine verbesserte E-Mail-Weiterleitung und der Schutz vor Identitätsmissbrauch – rechtfertigen diesen Aufwand zusätzlich.
Weiterlesen: Was ist Netzwerksicherheit? Definition, Bedrohungen und Schutzmaßnahmen
Dieser Artikel wurde ursprünglich am 12. Januar 2018 von Sean Michael Kerner verfasst und veröffentlicht und am 24. Mai 2023 von Chad Kime aktualisiert.