
















La fraude téléphonique n’a jamais disparu. Elle a évolué.
Vishing, ou hameçonnage vocal, est une technique d’ingénierie sociale qui utilise des appels téléphoniques pour soutirer de l’argent ou des informations sensibles aux victimes. Il y a quelques années, ces attaques prenaient généralement la forme d’appels non sollicités passés par des criminels se faisant passer pour l’IRS, le FBI ou le support de Microsoft. L’approche était simple et reposait sur un volume élevé.
Les opérateurs télécoms ont ensuite commencé à étiqueter les appels suspects avec des avertissements tels que « Scam Likely ». Le blocage des appels et les outils d’analyse ont perturbé le modèle économique du vishing sortant. Les attaquants ont réagi en changeant l’initiateur de l’appel.
Au lieu d’appeler directement la victime, ils ont commencé à envoyer des e-mails demandant au destinataire d’appeler un numéro de téléphone au sujet d’une fausse facture, du renouvellement d’un abonnement ou d’un problème de compte.
En déplaçant le point d’origine, les criminels ont contourné les protections d’étiquetage des appels et gagné immédiatement en crédibilité. C’est la victime qui passait l’appel, ce qui donnait à l’interaction une apparence légitime.
J’appelle ce modèle le vishing hybride, car il associe la diffusion par e-mail à l’ingénierie sociale fondée sur la voix.
À mesure que les passerelles de messagerie sécurisées se sont perfectionnées et que les modèles de détection sont devenus plus efficaces pour identifier les leurres liés aux factures, les attaquants ont dû relever un nouveau défi : la délivrabilité des messages.
Si les e-mails d’hameçonnage traditionnels ne pouvaient pas atteindre les boîtes de réception de manière fiable, il fallait trouver un autre canal de diffusion de confiance.
Cette exigence a conduit à la dernière évolution des tactiques de vishing : le détournement de services.
Détournement de plateformes de confiance pour diffuser des messages
Plutôt que d’envoyer des e-mails malveillants depuis une infrastructure contrôlée par les attaquants, les criminels détournent de plus en plus des plateformes SaaS légitimes pour diffuser leurs leurres.
Voici un exemple de détournement de Google Calendar pour diffuser un message de vishing hybride :
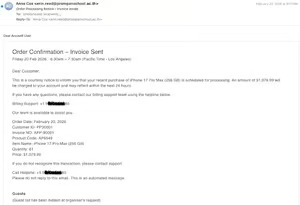
Dans ce cas, l’attaquant a créé une invitation de calendrier dont le titre était « Order Confirmation – Invoice Sent » et a intégré les instructions de vishing dans la description de la réunion. Lorsque les passerelles de messagerie sécurisées évaluent le message, elles voient une invitation de calendrier légitime générée par l’infrastructure de Google. La structure du message, les en-têtes et l’adresse IP d’envoi correspondent tous aux modèles attendus pour le trafic Google Workspace.
Du point de vue de l’authentification, le message passe les contrôles SPF, DKIM et DMARC. Du point de vue de la réputation, il provient d’un domaine hautement fiable. Du point de vue du contenu, il est présenté comme une notification de calendrier standard.
De nombreux systèmes de filtrage classent donc le message comme un artefact légitime de collaboration plutôt que comme une tentative d’hameçonnage.
Au cours des derniers mois, nous avons observé des détournements similaires impliquant des invitations de calendrier de Microsoft et de Google, des invitations à des réunions Zoom et d’autres outils de collaboration.
Un exemple récent concernait le détournement du processus de collaboration de sites web de Squarespace.
Squarespace permet à ses clients de créer et de gérer des sites web de manière collaborative. Les utilisateurs administrateurs peuvent inviter des contributeurs en saisissant un nom et une adresse e-mail. Squarespace envoie ensuite un e-mail d’invitation automatisé qui contient le nom du projet et les informations associées.
L’e-mail provient des serveurs de Squarespace et passe les validations SPF, DKIM et DMARC. Comme le domaine d’envoi jouit d’une excellente réputation, le message a de fortes chances d’atteindre la boîte de réception du destinataire.
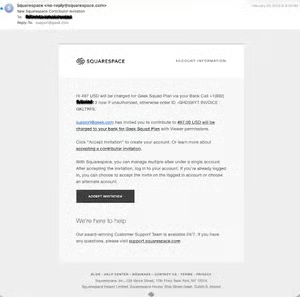
Dans le cas observé, l’attaquant a renseigné le champ « name » avec le texte suivant :
« 497 USD seront prélevés pour le forfait Geek Squad via votre banque. Appelez le +1 (802) XXX – XXXX maintenant. Si cette opération n’est pas autorisée, sinon l’ID de commande est -GHD59IYT FACTURE : GKLTRF9 »
Le nom du projet a été défini comme suit :
« 497,00 USD seront prélevés sur votre compte bancaire pour le forfait Geek Squad »
Le résultat était un e-mail entièrement authentifié, provenant d’une marque légitime, et contenant un leurre classique d’arnaque au remboursement. Aucune usurpation n’était nécessaire. Aucune infrastructure malveillante n’a été utilisée.
L’attaquant s’est contenté d’armer les champs de saisie contrôlés par l’utilisateur au sein d’une plateforme de confiance. Voici ce que le destinataire a vu dans sa boîte de réception :
Pourquoi cela fonctionne
Cette technique exploite une asymétrie structurelle de la sécurité des e-mails.
Les protocoles d’authentification des e-mails tels que SPF, DKIM et DMARC valident le contrôle du domaine.
Ils ne valident pas l’intention. Si un attaquant peut injecter du contenu malveillant dans une plateforme légitime qui envoie des e-mails authentifiés, le message bénéficie de la réputation de cette plateforme.
Les passerelles de messagerie sécurisées accordent une grande importance à la réputation de l’expéditeur et à la cohérence de l’authentification.
Lorsque ces deux indicateurs sont positifs, la détection fondée sur le contenu doit assumer toute la charge de l’identification de la fraude. Mais comme le message est présenté comme une notification légitime liée à un processus, les modèles de détection peuvent le traiter différemment d’un e-mail d’hameçonnage traditionnel.
L’attaquant externalise ainsi efficacement l’infrastructure, la réputation et la délivrabilité auprès du fournisseur de services détourné.
Risques et impacts pour les entreprises
Cette évolution crée des risques à plusieurs niveaux.
Pour les utilisateurs finaux et les entreprises, les attaques de vishing hybride entraînent souvent des pertes financières directes.
Les victimes qui appellent le numéro fourni sont manipulées afin d’accorder un accès à distance, de transférer des fonds ou de divulguer des informations sensibles.
Comme c’est la victime qui passe l’appel, les défenses téléphoniques traditionnelles n’offrent aucune protection.
Pour les fournisseurs de services, l’impact est à la fois réputationnel et opérationnel. Les plateformes régulièrement détournées à des fins de fraude peuvent subir :
- Une dégradation de leur marque et une érosion de la confiance des utilisateurs
- Une augmentation des signalements d’abus et des coûts de support
- Un éventuel examen réglementaire si les contrôles sont jugés insuffisants
- Un filtrage ou un blocage accru de leurs e-mails légitimes par les fournisseurs de messagerie en aval
Dans les cas extrêmes, des détournements à grande échelle peuvent dégrader la délivrabilité de tous les e-mails transactionnels provenant de la plateforme.
Stratégies d’atténuation pour les fournisseurs de services
Tout service qui envoie des messages automatisés contenant du contenu contrôlé par l’utilisateur peut être détourné de cette manière.
Les fournisseurs de services doivent mettre en place des contrôles en plusieurs couches, notamment :
- Validation et assainissement des saisies
Restreindre les jeux de caractères, limiter le contenu numérique dans les champs de nom et imposer des contraintes de longueur raisonnables. Par exemple, un champ « name » ne devrait pas accepter des phrases complètes contenant des montants en dollars et des numéros de téléphone.
- Détection des anomalies de contenu
Appliquer une analyse automatisée aux e-mails transactionnels sortants. Signaler ou bloquer les invitations contenant des mots-clés à haut risque, des numéros de téléphone associés à des références monétaires ou des formulations courantes d’arnaques au remboursement.
- Bannières d’avertissement contextuelles
Pour les plateformes de collaboration telles que les systèmes de calendrier, ajouter des avertissements en tête lorsque les invitations contiennent un langage financier suspect ou des numéros de téléphone externes. Bien qu’elle ne constitue pas une solution complète, cette friction visible réduit le taux de réussite des attaquants.
- Limitation du débit et surveillance des abus
Détecter les schémas tels que de gros volumes d’invitations contenant des termes financiers ou l’utilisation répétée de numéros de téléphone sur des comptes sans lien entre eux.
Recommandations pour les utilisateurs finaux
Les utilisateurs finaux restent la dernière ligne de défense.
N’appelez jamais le numéro de téléphone indiqué dans une facture, une alerte d’abonnement ou une invitation à une réunion non sollicitée. Recherchez plutôt de manière indépendante les coordonnées officielles de l’organisation et prenez contact en utilisant une source de confiance.
Si un message crée un sentiment d’urgence autour d’une transaction financière, considérez-le comme une tentative d’ingénierie sociale jusqu’à preuve du contraire.
En résumé
Le vishing n’est pas nouveau, mais ses mécanismes de diffusion continuent d’évoluer.
À mesure que les défenseurs déploient des contrôles à un niveau, les attaquants se déplacent vers un autre. Aujourd’hui, ils exploitent la confiance et l’infrastructure de services en ligne légitimes pour s’assurer que leurs leurres atteignent la boîte de réception.
Le canal vocal reste le moteur de la monétisation, mais les plateformes SaaS sont devenues le véhicule de diffusion.
Les organisations qui considèrent l’authentification des e-mails comme une solution complète continueront d’être surprises. L’authentification prouve qui a envoyé le message. Elle ne prouve pas que le message aurait dû être envoyé.